
In dieser Anleitung erfahrt ihr, wie ihr Nextcloud mittels des Tools CrowdSec in wenigen Minuten absichern könnt.
| Datum | Änderungen |
|---|---|
| 08.09.2022 | Erstellung dieser Anleitung |
| 22.09.2022 | Apache2 Logs wurden entfernt. Apache2 wurde aus Crowdsec entfernt, da es dazu führte, dass man selbst gebannt wurde. |
| 17.11.2022 | Kapitel 5 Whitelist hinzugefügt |
| 25.04.2023 | Kapitel 2.2 Parser hinzugefügt, damit wir nicht immer gebannt werden. Danke an @flohallo |
| 29.05.2023 | Anpassung an neue Traefik Anleitung |
| 27.11.2024 | Anpassung an neue Traefik v3 Anleitung |
| 04.03.2026 | Überarbeitung der Anleitung, AppSec hinzugefügt |
1. Voraussetzung
- Traefik ab v3.6 mit CrowdSec installieren und konfigurieren
- AppSec aktiviert (notwendig für AppSec)
- Erweiterte AppSec Sicherheit aktiviert (notwendig für AppSec)
Bei diesem Inhalt handelt es sich um exklusiven Content für Community Plus Mitglieder und Supporter.
Bitte logge dich mit deinem Account ein um den Inhalt zu sehen.
4.1 Testen, ob die Logs gelesen werden
Nun schauen wir uns an, ob unsere beiden Nextcloud Log Dateien gelesen werden. Dazu loggt euch zuerst ein paar Mal falsch bei eurer Nextcloud an, damit in den Logs auch falsche Logins auftauchen. Anschließend gebt ihr folgenden Befehl ein:
docker exec crowdsec cscli metricsBei mir sieht dies dann so aus:
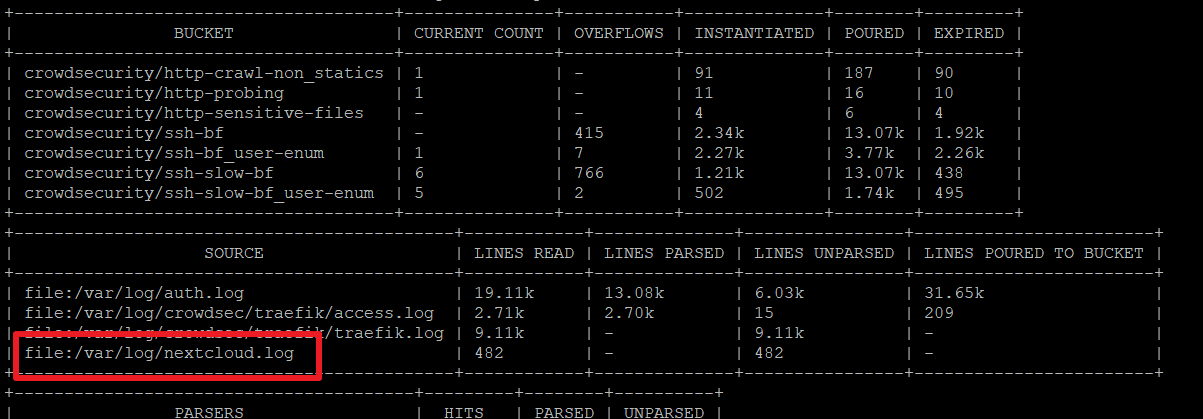
Wenn ihr Nextcloud gerade erst aufgesetzt habt, dann kann es sein, dass die Logs noch (ziemlich) leer sind. Dies hat zur Folge, dass wahrscheinlich noch kein “schädliches Verhalten” protokolliert wurde und daher die Log Datei auch nicht in der Übersicht angezeigt wird. Wiederholt dann diese Ausgabe einfach ein paar Stunden später 😉






























Ich sehe beim Dashboard – Empfohlene Dateien immer nur den ladekreis und keine dateien. Kann das vielleicht jemand erklären?
Ich hab in der Nextlcoud config php noch den Parameter
‘log_rotate_size’ => 10485760,
eingefügt für eine einfache Logrotation nach 10 MB (es wird dann eine Logdatei als Backup behalten)
Das hilft, um die Logdatei nicht übergroß werden zu lassen. (Wem ein Backup zu wenig ist, kann natürlich auch Logrotate nutzen – War mir persönlich aber zu viel 😉 )
Hallo zusammen,
ich habe vor ein paar Tagen mein System neu aufgesetzt und habe derzeit das Problem das ich andauernd von crowdsec selbst gebanned werde sobald ich z.B. den Nextcloud Client zum Syncen von Dateien benutze, oder die “Nextcloud” App auf dem Smartphone (Android).
Es sind immer die folgenden drei Bans:
LePresidente/http-generic-403-bf
LePresidente/http-generic-401-bf
crowdsecurity/http-probing
Ich hab mich aus allen Apps sauber abgemeldet, caches geleert usw. und neu eingeloggt.
Doch es banned mich immer wieder weg.
Parser (nextcloud-whitelist) ist auch integriert und die nextcloud log Datei wird ebenfalls bereitgestellt.
Verwendet wird Nextcloud AIO und die neue traefik v3 Anleitung.
Hätte dazu vielleicht jemand eine Idee? :/
Hallo,
auch von meiner Seite besten Dank für die detaillierte Anleitung.
Ich habe ein Problem, dass die “nextcloud.log” nicht in den sources (docker exec crowdsec cscli metrics) auftaucht (” file:/var/log/traefik/access.log” und “file:/var/log/traefik/traefik.log” sind vorhanden). Wenn ich mich im Container anmelde ist die “nextcloud.log” in dem Verzeichnis “/var/log/” ebenfalls vorhanden. In der “crowdsec/config/acquis.yaml” habe ich folgende Einträge:
Offensichtlich habe ich etwas übersehen.
Besten Dank
Tom
Guten Tag,
ich oute mich mal als Linux/Ubuntu-Neuling. Trotzdem habe ich es aber nach den Anleitungen auf goneuland geschafft docker, docker-compose, Traefik, crowdsec, Vaultwarden und nun auch Nextcloud auf meinem Server zu installieren.
Dieser blog ist aussergewöhnlich detailliert und ausführlich, wirklich top und vielen Dank!
Es gibt aber nun noch ein Problem, das die Test-Bann-Sequenz nicht funktioniert. In der Konsole wird das Bannen der IP zwar bestätigt, aber ich kann die NextCloud-Instanz trotzdem aufrufen ….
Für einen Tipp wäre ich dankbar.
Vielen Dank im voraus.
Hallo zusammen,
erst einmal vielen Dank für die tollen Anleitungen! Ich habe mehrere Anleitungen zum Thema Nextcloud (AOI) und Traefik + CrowdSec ausprobiert. Leider funktionierte das Blockieren von Brute-Force-Angriffen direkt auf der Nextcloud jedes Mal nicht. Obwohl die Logs von Crowdsec gelesen werden, wurden die IP-Adressen nicht blockiert. Das hat mich verzweifeln lassen. Heute habe ich den AAAA Record für die Domain gelöst, und siehe da, CrowdSec blockiert die Falschanmeldungen. Also habe ich das Ganze noch einmal genauer untersucht. Es scheint, dass, wenn IPv6-Anfragen an den Server gesendet werden, diese intern auf IPv4 umgesetzt werden. Dadurch tauchen in den Logs interne proxy IP Adressen auf .
172.31.0.1 – – [20/Feb/2024:17:31:22 +0000] “GET /apps/theming/img/background/kamil-porembinski-clouds.jpg HTTP/2.0” 200 84586 “-” “-” 645 “nextcloud@docker” “http://172.30.0.3:80” 9ms
Guten Abend,
kann es sein, dass der Punkt 5 “Whitelist” aus der Anleitung verschwunden ist? Im Changelog oben wird darauf referenziert, aber es ist nichts zu finden. Und beim durchmachen der Anleitung hatte ich jetzt auch den Eindruck, dass was fehlt am Ende bzgl. Konfiguration der Whitelist, um von Nextcloud (hier AIO) nicht immer wieder selbst gebannt zu werden.