
Mailcow ist eine leistungsstarke und flexible Lösung für einen eigenen Mailserver, mit dem du deine E-Mails sicher und effizient verwalten kannst. Du kannst mehrere E-Mail-Domains und -Konten erstellen, Benutzer verwalten, E-Mails senden und empfangen sowie zusätzliche Funktionen wie Spam-Filterung und Verschlüsselung nutzen. Mit Mailcow hast du die volle Kontrolle über deine E-Mail-Kommunikation und kannst sie an deine individuellen Anforderungen anpassen. In dieser Anleitung erfährst du, wie du Mailcow innerhalb weniger Minuten mittels Docker und Traefik einrichten kannst.
| Datum | Änderungen |
|---|---|
| 04.03.2026 | http_redirect angepasst, MTA-STS angepasst. Danke an alle Hinweisgeber |
| 14.09.2025 | Kapitel 0.1 erstellt. Diese ist nun notwendig. Danke an @psycho0verload |
| 06.08.2025 | Kapitel 4.1 gestrichen und ersetzt. docker-compose.override.yml angepasst |
| 18.04.2025 | Kapitel 4.2.2 angepasst |
| 15.04.2025 | Traefik aktualisiert, Kapitel 7 hinzugefügt, Kapitel 8 überabeitet, Bilder an aktuelle Version angepasst |
| 07.10.2024 | Kapitel 4.2. für Umsteiger angepasst |
| 06.10.2024 | Kapitel 4.2. auf Überarbeitet und auf Traefik v3 Anleitung angepasst. |
| 18.04.2024 | Kapitel 4.2 um Skript zur Umbenennung erweitert |
| 21.08.2023 | Anpassung und Fehlerkorrektur in der docker-compose.override.yml |
| 28.07.2023 | DNS Einträge vervollständigt |
| 27.07.2023 | 4.4 MTA-STS aktivieren neu verfasst + Traefik Konfiguration bereinigt |
| 01.06.2023 | Anpassung an die neue Traefik Anleitung |
| 05.04.2023 | Kapitel 5 angepasst |
| 30.10.2022 | Kapitel 1 angepasst. Hinweise zu Docker Compose v2 entfernt. Git Installation entfernt. |
| 11.08.2022 | Fehler bei Certbot behoben. Hilfen von Jonathan eingefügt. |
| 11.08.2022 | Verweis auf CrowdSec integriert, Traefik Anleitung Verweis angepasst, Docker Compose angepasst |
| 09.08.2022 | Anleitung auf Docker Compose v2 angepasst. Zusätzlich wurde noch MTA-STS in die Anleitung integriert. |
| 30.04.2021 | Anleitung funktioniert jetzt ohne Wildcard Zertifikate. Reihenfolge der Abschnitte wurde angepasst. |
| 19.05.2020 | Hinzugefügt: Kapitel DNS |
| 15.04.2020 | Hinzugefügt: Clam AV deaktivieren |
| 31.03.2020 | Hinzugefügt: docker-compose.override.yml, Test der Zertifikate |
| 29.03.2020 | Erste Version dieser Anleitung |
Ich habe mailcow ausprobiert, da es eine moderne GUI besitzt und sich viel leichter updaten lässt als mein bisheriger E-Mail Server. Die verlinkte Anleitung erfordert viele Schritte und das komplette System lässt sich sehr schlecht warten. Diese Nachteile hat man bei mailcow nicht.
Ein paar Eindrücke
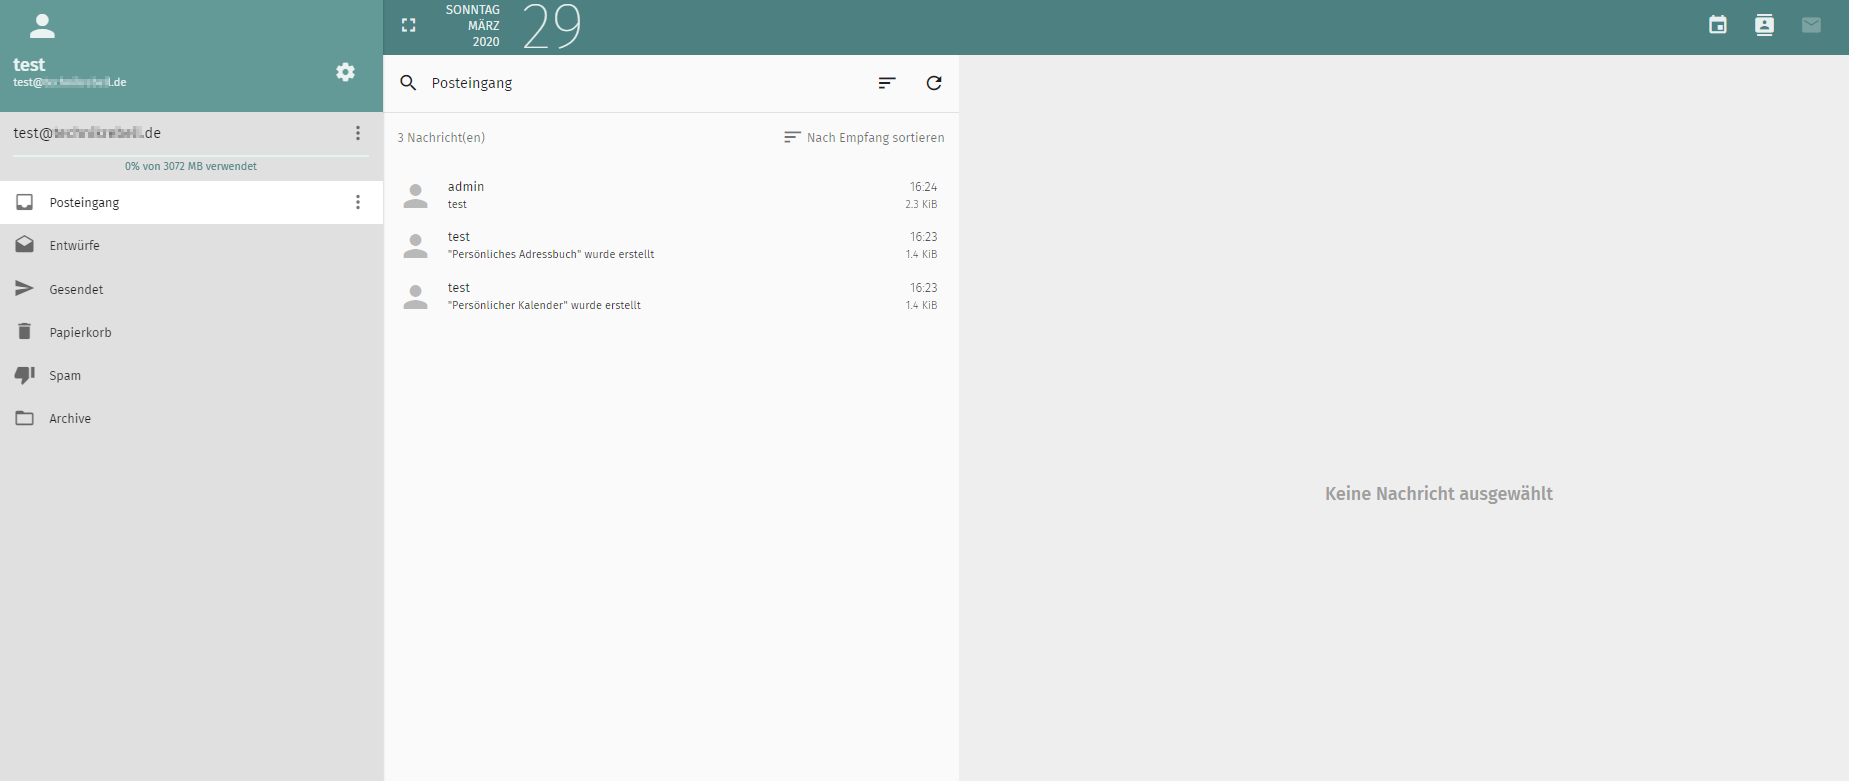
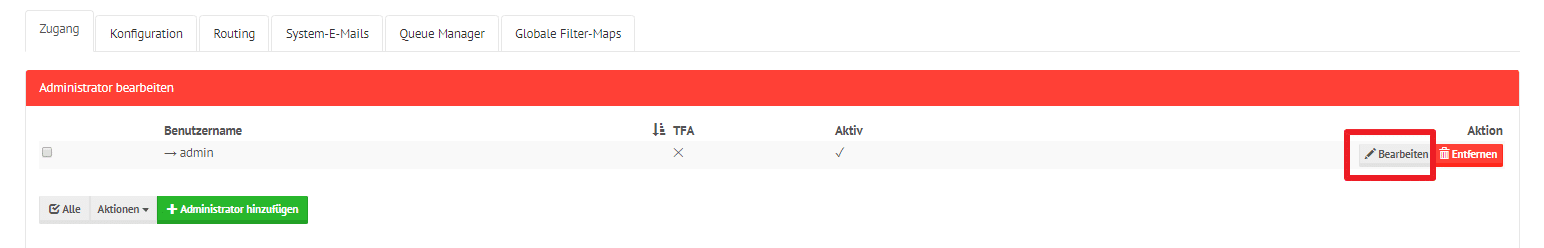
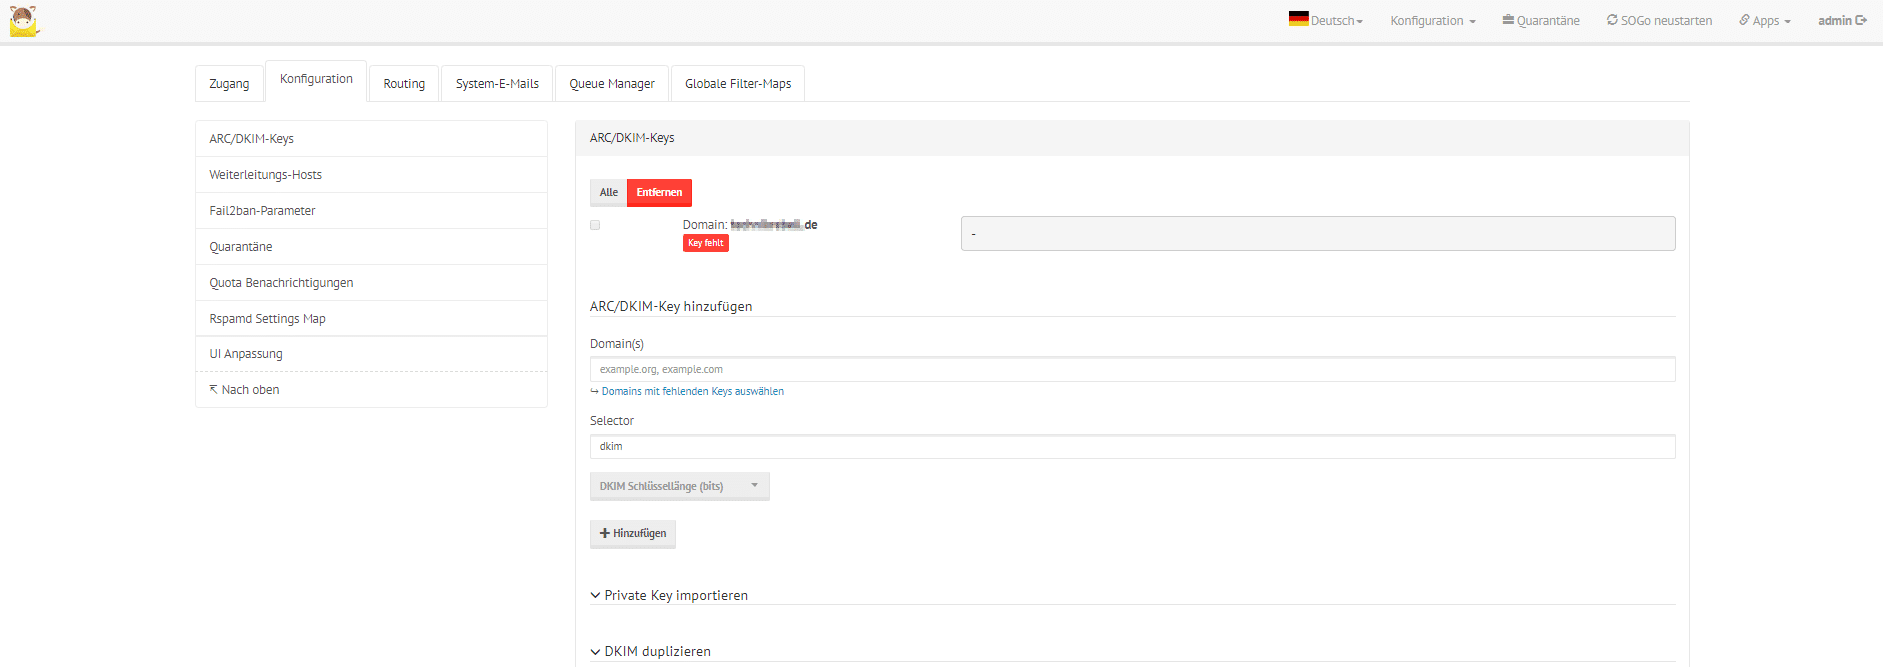
0. Grundvoraussetzungen
- Docker & Docker Compose v2 (Debian / Ubuntu)
- Traefik ab v3.6 mit CrowdSec installieren und konfigurieren
0.1 jq Installation
Seit dem September Update ist es nun notwendig, dass ihr das Programm “jq” installiert haben müsst. Dies wollen wir nun tun.
apt update && apt install jq -y1. Verzeichnis erstellen
Nun erstellen wir uns ein Verzeichnis für unseren späteren E-Mail Server
mkdir -p /opt/containers/mailcow2. mailcow von git klonen
Nun klonen wir uns die neuste Version von mailcow.
git clone https://github.com/mailcow/mailcow-dockerized /opt/containers/mailcowCode-Sprache: PHP (php)3. Konfigurationsdatei erstellen
Dazu müssen wir lediglich ein Skript starten.
cd /opt/containers/mailcow
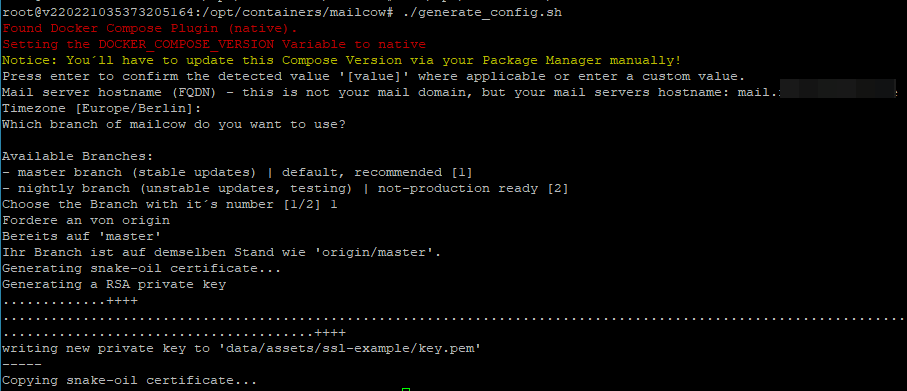
./generate_config.sh
Hier gebt ihr ein:
- Mail server hostname (FQDN): mail.euredomain.de
- Timezone [Europe/Berlin]: mit Enter bestätigen oder anpassen und dann bestätigen
- Available Branches: mit “1” bestätigen
Bei mir sieht dies so aus:
4. Anpassungen für Traefik vornehmen
4.1 docker-compose.override.yml erstellen
Nun erstellen wir eine neue Datei, in der wir alle unsere Anpassungen tätigen. Grundlage für diese Anpassungen bildet die offizielle Mailcow Dokumentation.
4.1.1 Ältere Installationen anpassen
Wenn wir mailcow frisch aufsetzten können wir direkt weiter zu 4.1.2 springen. Wenn wir aktuell die alte docker-compose.override.yml nutzen und auf die neue Version umsteigen möchten, sind folgende Schritte notwendig:
1. Mailcow herunterfahren mit:
cd /opt/containers/mailcow
docker compose down
2. Das Zertifikat manuell aus der Datei entfernen:
nano /opt/containers/traefik-crowdsec-stack/traefik/acme_letsencrypt.json

oder

nano /opt/containers/traefik-crowdsec-stack/traefik/data/traefik/certs/acme_letsencrypt.json
{
"http_resolver": {
"Account": {
"Email": "deine@email.de",
"Registration": {
"body": {
"status": "valid",
"contact": [
"mailto:deine@email.de"
]
},
"uri": "https://acme-v02.api.letsencrypt.org/acme/acct/1653677777"
},
"PrivateKey": "ixxxxxxxxxxxxxxxxL4/mGSedh7MvirEfXls0vg5nNVzEQwgIsKLGGxxxxxxxxxxxxJ",
"KeyType": "4096"
},
"Certificates": [
{
"domain": {
"main": "andererdomain.de",
"sans": [
"www.andererdomain.de"
]
},
"certificate": "xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx",
"key": "xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx",
"Store": "default"
},
############# Dieser Teil muss entfernt werden
# {
# "domain": {
# "main": "mail.deinedomain.de",
# "sans": [
# "autodiscover.deinedomain.de",
# "autoconfig.deinedomain.de",
# "mta-sts.deinedomain.de",
# "imap.deinedomain.de",
# "pop3.deinedomain.de",
# "smtp.deinedomain.de"
# ]
# },
# "certificate": "xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx",
# "key": "xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx",
# "Store": "default"
# },
############# Dieser Teil muss entfernt werden
{
"domain": {
"main": "andererdomain.de",
"sans": [
"www.andererdomain.de"
]
},
"certificate": "xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx",
"key": "xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx",
"Store": "default"
}
]
}
}Code-Sprache: PHP (php)3. Traefik neu starten.
cd /opt/containers/traefik-crowdsec-stack/
docker compose down && docker compose up -d
4. Mailcow wieder starten:
cd /opt/containers/mailcow
docker compose up -d
4.1.2. docker-compose.override.yml
Nun erstellen wir uns die Datei:
nano /opt/containers/mailcow/docker-compose.override.ymlInhalt:
networks:
  proxy:
    name: proxy
    external: true

services:
  certdumper:
    image: ghcr.io/kereis/traefik-certs-dumper:latest
    restart: unless-stopped
    network_mode: none
    command: --restart-containers mailcowdockerized-postfix-mailcow-1,mailcowdockerized-dovecot-mailcow-1
    volumes:
      - /opt/containers/traefik-crowdsec-stack/data/traefik/certs:/traefik:ro
      - /var/run/docker.sock:/var/run/docker.sock:ro
      - ./data/assets/ssl:/output:rw
    environment:
      DOMAIN: ${MAILCOW_HOSTNAME}
      ACME_FILE_PATH: "/traefik/tls_letsencrypt.json"
    healthcheck:
      test: ["CMD", "/usr/bin/healthcheck"]
      interval: 30s
      timeout: 10s
      retries: 5

  nginx-mailcow:
    ports: !reset
    networks:
      proxy:
    labels:
      traefik.docker.network: proxy
      traefik.enable: "true"
      traefik.http.services.nginx-mailcow.loadbalancer.server.port: "80"
      traefik.http.routers.nginx-mailcow-secure.entrypoints: websecure
      traefik.http.routers.nginx-mailcow-secure.rule: "Host(`mail.euredomain.de`) || Host(`autodiscover.euredomain.de`) || Host(`autoconfig.euredomain.de`) || Host(`mta-sts.euredomain.de`) || Host(`imap.euredomain.de`) || Host(`pop3.euredomain.de`) || Host(`smtp.euredomain.de`)"
      traefik.http.routers.nginx-mailcow-secure.service: nginx-mailcow
      traefik.http.routers.nginx-mailcow-secure.tls: "true"
      traefik.http.routers.nginx-mailcow-secure.tls.certresolver: tls_resolver
      traefik.http.routers.nginx-mailcow-unsecure.entrypoints: web
      traefik.http.routers.nginx-mailcow-unsecure.rule: "Host(`mail.euredomain.de`) || Host(`autodiscover.euredomain.de`) || Host(`autoconfig.euredomain.de`) || Host(`mta-sts.euredomain.de`) || Host(`imap.euredomain.de`) || Host(`pop3.euredomain.de`) || Host(`smtp.euredomain.de`)"Code-Sprache: PHP (php)
Nun müssen wir noch die URLs anpassen. Dies könnt ihr von Hand machen oder mit folgendem Skript. Wichtig ist, dass ihr das Skript noch an eure Domain anpasst.
cd /opt/containers/mailcow
sed -i "s/euredomain.de/<DeineDomain>/g" docker-compose.override.yml

Beispiel:
sed -i "s/euredomain.de/goneuland.de/g" docker-compose.override.ymlCode-Sprache: JavaScript (javascript)
4.2 mailcow.conf anpassen
Hier müssen wir noch eine Änderung vornehmen, damit Mailcow keinen eigenen Zertifikate versucht zu erstellen. Ebenfalls deaktivieren wir das redirect.
nano /opt/containers/mailcow/mailcow.confbisher:
# Skip running ACME (acme-mailcow, Let's Encrypt certs) - y/n
SKIP_LETS_ENCRYPT=n
# Redirect HTTP connections to HTTPS - y/n
HTTP_REDIRECT=y
ändert ihr zu:
# Skip running ACME (acme-mailcow, Let's Encrypt certs) - y/n
SKIP_LETS_ENCRYPT=y
# Redirect HTTP connections to HTTPS - y/n
HTTP_REDIRECT=nCode-Sprache: PHP (php)5. Mailcow starten
Nun können wir mailcow zum ersten mal starten. Gebt dazu folgendes ein.
Wichtig ist, dass ihr den Befehl als Benutzer root ausführt.
cd /opt/containers/mailcow
docker compose up
Wenn ihr keine Fehlermeldung bekommt, könnt ihr den Prozess wieder beenden und im Hintergrund starten:
docker compose up -dJetzt könnt ihr direkt bei Abschnitt 6 weitermachen.
5.1 Möglicher Fehler: Pool overlaps with other one on this address space
Ich habe bei mir obigen Fehler bekommen.

Wie ihr in der Docker Compose Datei gesehen habt, werden hier feste IP Bereiche (172.22.0/24) verwendet. Es kann jedoch sein, dass dieser Bereich derzeit schon von einem anderen Container verwendet wird.
Jetzt habt ihr zwei Möglichkeiten
- Alle IP Adressen in der Docker Compose anpassen
- Den Container neu starten, welcher den Bereich (172.22.0/24) blockiert.
Ich habe mich für die zweite Möglichkeit entschieden, da es sich schneller realisieren lässt. Um den “blockenden” Container zu finden, verwende ich das Tool Portainer (Installations-Anleitung dazu findet ihr hier).
Hier kann ich mir jetzt anzeigen lassen, welcher Container bereits diesen IP Bereich belegt.
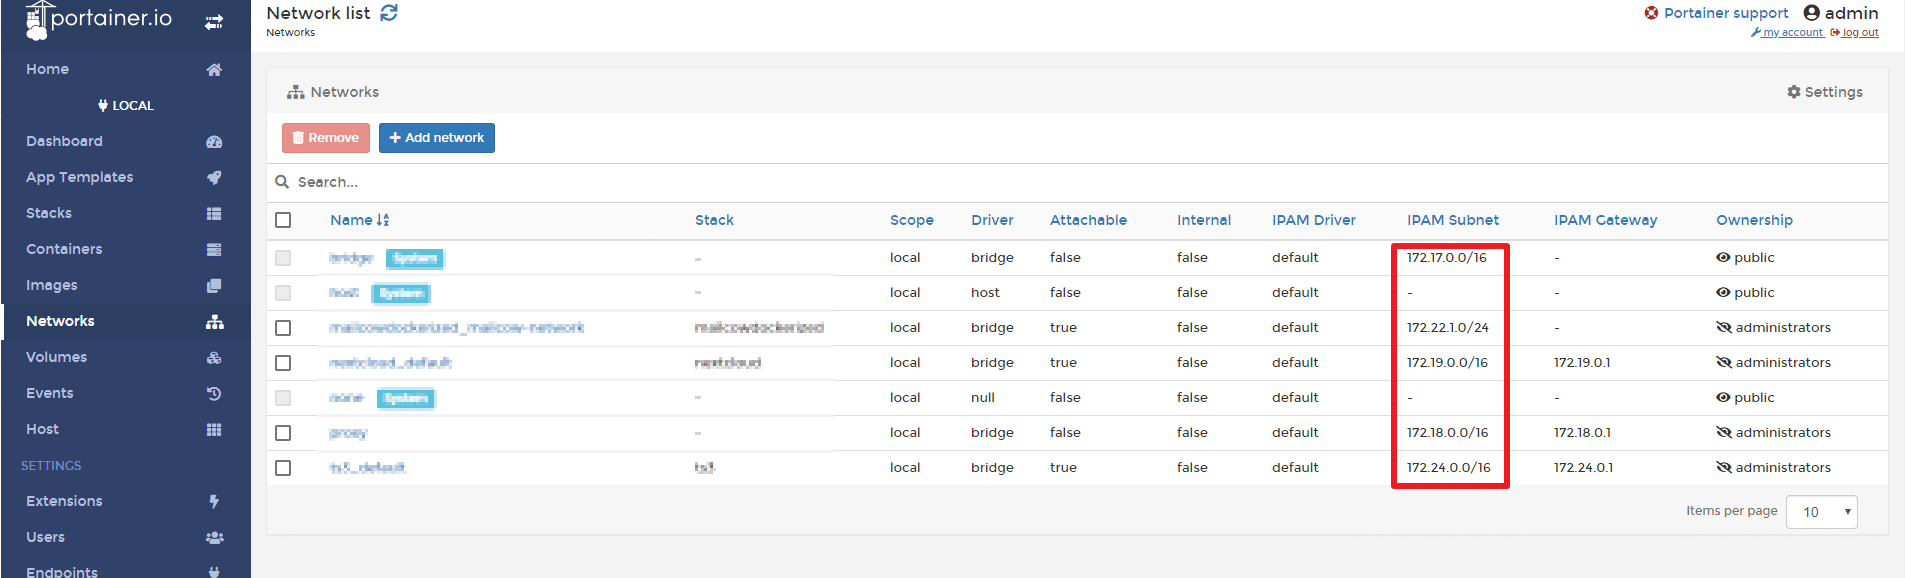
Diesen Container beende ich nun und starte ihn neu, NACHDEM ich mailcow gestartet habe.
Nun starte ich zuerst mailcow und danach dann die eben beendeten Service.
cd /opt/containers/mailcow
docker compose up -d
6. DNS Einstellungen
Alle DNS Einstellungen übernehme ich aus dem Empfehlungen von Mailcow. Diese könnt ihr hier nachlesen.
Bis diese Einstellungen wirken, kann es mehrere Stunden dauern !!!
6.1 Reverse DNS anpassen
Bei netcup könnt ihr den Reverse DNS Eintrag eures Servers sehr einfach anpassen. Dazu geht ihr Server Control Panel (SCP) und wählt dort euren Server aus. Unter dem Reiter “Netzwerk” könnt ihr nun den rDNS Eintrag anlegen.
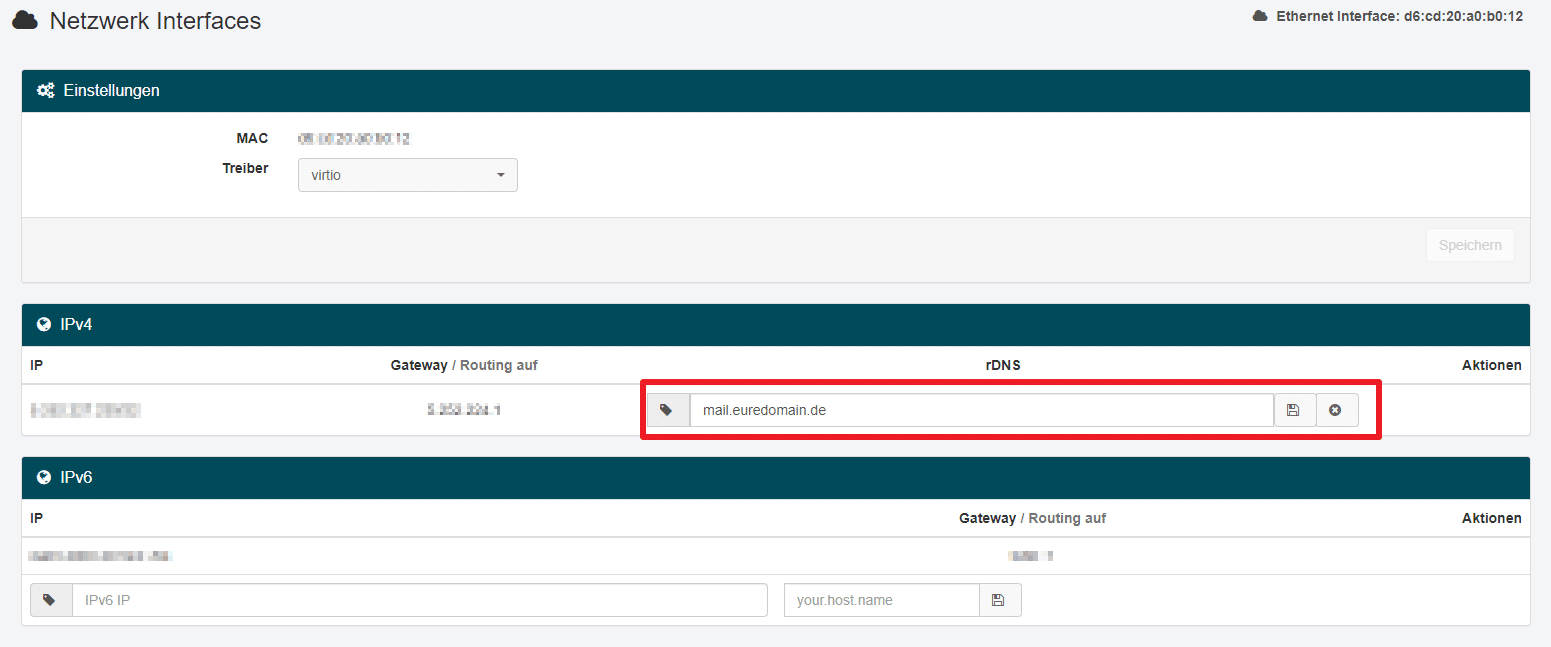
Der rDNS Eintrag sollte identisch mit dem “MAILCOW_HOSTNAME” (Schritt 3) sein.
Diesen Eintrag könnt ihr euch hier anschauen:
nano /opt/containers/mailcow/.env
6.2 DNS Einstellungen
Diese Einstellungen hole ich auch aus der offiziellen Mailcow Anleitung.
Dazu geht ihr bei netcup ins CCP und wählt dort den Reiter “Domains” aus.
Nun wählt ihre eure Domain aus und klickt auf DNS.
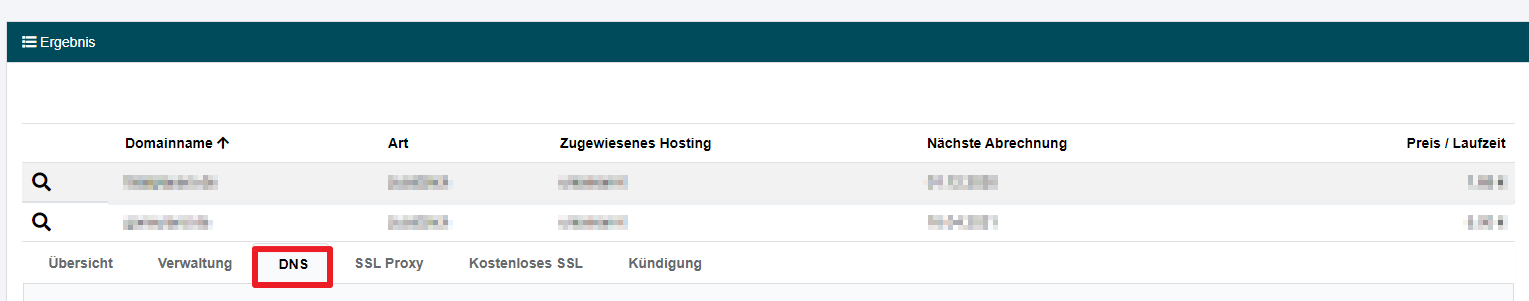
Hier habe ich jetzt folgende Einträge hinzugefügt. Wahrscheinlich stehen schon einige Einträge wie “www” drin.
# Name              Typ       Wert
mail                 A      eure IP
autodiscover       CNAME    mail.euredomain.de
autoconfig         CNAME    mail.euredomain.de
pop3               CNAME    mail.euredomain.de
imap               CNAME    mail.euredomain.de
smtp               CNAME    mail.euredomain.de
@                   MX 0    mail.euredomain.de

# SPF Konfiguration
@                  TXT      v=spf1 mx a -all

# DMARC Konfiguration
_dmarc              TXT     v=DMARC1; p=reject; rua=mailto:eureE-Mail@domain.de

#MTA-STS
mta-sts             CNAME   mail.euredomain.de
_smtp._tls          TXT     v=TLSRPTv1; rua=mailto:eureE-Mail@domain.de

# Dienste
_autodiscover._tcp  SRV     0 1 443 mail.euredomain.de.
_caldavs._tcp       SRV     0 1 443 mail.euredomain.de.
_caldavs._tcp       TXT     path=/SOGo/dav/
_carddavs._tcp      SRV     0 1 443 mail.euredomain.de.
_carddavs._tcp      TXT     path=/SOGo/dav/
_imap._tcp          SRV     0 1 143 mail.euredomain.de.
_imaps._tcp         SRV     0 1 993 mail.euredomain.de.
_pop3._tcp          SRV     0 1 110 mail.euredomain.de.
_pop3s._tcp         SRV     0 1 995 mail.euredomain.de.
_sieve._tcp         SRV     0 1 4190 mail.euredomain.de.
_smtps._tcp         SRV     0 1 465 mail.euredomain.de.
_submission._tcp    SRV     0 1 587 mail.euredomain.de.Code-Sprache: PHP (php)
Später in der Anleitung (Schritt 12) werden wir hier noch zwei Werte hinzufügen. Daher könnt ihr dieses Browserfenster offen lassen.
7. Firewall Einstellungen
Damit euer E-Mail Server später von extern zu erreichen ist, müsst ihr folgende Ports öffnen. Zuerst schauen wir uns an, ob die Ports durch Mailcow genutzt werden:
ss -tlpn | grep -E -w '25|80|110|143|443|465|587|993|995|4190'Code-Sprache: JavaScript (javascript)Ausgabe:
LISTEN 0      4096         0.0.0.0:443        0.0.0.0:*    users:(("docker-proxy",pid=134819,fd=7))
LISTEN 0      4096         0.0.0.0:465        0.0.0.0:*    users:(("docker-proxy",pid=143334,fd=7))
LISTEN 0      4096         0.0.0.0:143        0.0.0.0:*    users:(("docker-proxy",pid=143851,fd=7))
LISTEN 0      4096         0.0.0.0:25         0.0.0.0:*    users:(("docker-proxy",pid=143327,fd=7))
LISTEN 0      4096         0.0.0.0:4190       0.0.0.0:*    users:(("docker-proxy",pid=143872,fd=7))
LISTEN 0      4096         0.0.0.0:80         0.0.0.0:*    users:(("docker-proxy",pid=134812,fd=7))
LISTEN 0      4096         0.0.0.0:110        0.0.0.0:*    users:(("docker-proxy",pid=143844,fd=7))
LISTEN 0      4096         0.0.0.0:995        0.0.0.0:*    users:(("docker-proxy",pid=143865,fd=7))
LISTEN 0      4096         0.0.0.0:993        0.0.0.0:*    users:(("docker-proxy",pid=143858,fd=7))
LISTEN 0      4096         0.0.0.0:587        0.0.0.0:*    users:(("docker-proxy",pid=143341,fd=7))Code-Sprache: JavaScript (javascript)
Hier eine Auflistung, welche Funktionen die einzelnen Ports haben:
Service	Protocol	Port
Postfix SMTP	TCP	25
Postfix SMTPS	TCP	465
Postfix Submission	TCP   587
Dovecot IMAP	TCP	143
Dovecot IMAPS	TCP	993
Dovecot POP3	TCP	110
Dovecot POP3S	TCP	995
Dovecot ManageSieve	TCP	4190
HTTP(S)	TCP	80/443
Genauere Infos findet ihr direkt hier bei Mailcow.
Wir werden die Ports hier bei der ufw Firewall freigeben. Diese könnt ihr schnell mittels dieser Anleitung installieren. Nun die Freigaben:
ufw allow 25/tcp
ufw allow 465/tcp
ufw allow 587/tcp
ufw allow 143/tcp
ufw allow 993/tcp
ufw allow 110/tcp
ufw allow 995/tcp
ufw allow 4190/tcp
ufw allow 80/tcp
ufw allow 443/tcp
Mit folgenden Befehl bekommt ihr eine Übersicht der ufw Regeln angezeigt. Dort solltet ihr nun diese Ports finden:
ufw statusAusgabe
Status: active

To                         Action      From
--                         ------      ----
80/tcp                     ALLOW       Anywhere
443/tcp                    ALLOW       Anywhere
25/tcp                     ALLOW       Anywhere
465/tcp                    ALLOW       Anywhere
587/tcp                    ALLOW       Anywhere
143/tcp                    ALLOW       Anywhere
993/tcp                    ALLOW       Anywhere
110/tcp                    ALLOW       Anywhere
995/tcp                    ALLOW       Anywhere
4190/tcp                   ALLOW       Anywhere
2214/tcp (v6)              ALLOW       Anywhere (v6)
80/tcp (v6)                ALLOW       Anywhere (v6)
443/tcp (v6)               ALLOW       Anywhere (v6)
25/tcp (v6)                ALLOW       Anywhere (v6)
465/tcp (v6)               ALLOW       Anywhere (v6)
587/tcp (v6)               ALLOW       Anywhere (v6)
143/tcp (v6)               ALLOW       Anywhere (v6)
993/tcp (v6)               ALLOW       Anywhere (v6)
110/tcp (v6)               ALLOW       Anywhere (v6)
995/tcp (v6)               ALLOW       Anywhere (v6)
4190/tcp (v6)              ALLOW       Anywhere (v6)Code-Sprache: HTTP (http)
8. Zertifikate überprüfen
Nun könnt ihr per Konsole überprüfen, ob die Zertifikate richtig geladen wurden. Dies ist wichtig, da ihr euch sonst später nicht mit Clients zu Mailcow verbinden könnt. Gebt dazu folgende Befehle ein:
# Connect via SMTP (587)
echo "Q" | openssl s_client -starttls smtp -crlf -connect mx.euredomain.de:587

# Connect via IMAP (143)
echo "Q" | openssl s_client -starttls imap -showcerts -connect mx.euredomain.de:143

Ausgabe verkürzt:
CONNECTED(00000003)
depth=2 O = Digital Signature Trust Co., CN = DST Root CA X3
verify return:1
depth=1 C = US, O = Let's Encrypt, CN = Let's Encrypt Authority X3
verify return:1
depth=0 CN = euredomain.de
verify return:1
---
Certificate chain
 0 s:CN = euredomain.de
   i:C = US, O = Let's Encrypt, CN = Let's Encrypt Authority X3
 1 s:C = US, O = Let's Encrypt, CN = Let's Encrypt Authority X3
   i:O = Digital Signature Trust Co., CN = DST Root CA X3

Code-Sprache: PHP (php)
Bei den obigen Befehlen muss immer bei Domain das “mx” stehen bleiben!
Wenn ihr folgende Ausgabe sehen solltet, dann habt ihr kein offizielles Zertifikat und könnt euch später nicht mit eurem Server verbinden:
CONNECTED(00000003)
depth=0 C = DE, ST = NRW, L = Willich, O = mailcow, OU = mailcow, CN = mail.euredomain.de
verify error:num=18:self-signed certificate
verify return:1
depth=0 C = DE, ST = NRW, L = Willich, O = mailcow, OU = mailcow, CN = mail.euredomain.de
verify return:1Code-Sprache: PHP (php)
In diesem Fall solltet ihr bei Traefik gehen und schauen, ob Zertifikate erstellt wurden. Dies könnt ihr auch kontrollieren, indem ihr auf mail.euredomain.de geht. Im nächsten Schritt schaut ihr, ob die Übergabe der Zertifikate zwischen Traefik und Mailcow funktioniert. Dazu macht ihr folgendes:
cd /opt/containers/mailcow/
docker compose logs certdumper
Hier sollte nun folgendes stehen:
docker compose logs certdumper
certdumper-1  | [2025-04-15T18:25:08+0000]: Got value of --restart-containers: mailcowdockerized-postfix-mailcow-1,mailcowdockerized-dovecot-mailcow-1. Splitting values.
certdumper-1  | [2025-04-15T18:25:08+0000]: Values split! Got 'mailcowdockerized-postfix-mailcow-1 mailcowdockerized-dovecot-mailcow-1'
certdumper-1  | [2025-04-15T18:25:08+0000]: --restart-services is empty. Won't attempt to restart services.
certdumper-1  | [2025-04-15T18:25:08+0000]: Got value of DOMAIN: mail.euredomain.de. Splitting values.
certdumper-1  | [2025-04-15T18:25:08+0000]: Values split! Got 'mail.euredomain.de'
certdumper-1  | [2025-04-15T18:25:08+0000]: ACME file path: /traefik/acme_letsencrypt.json
certdumper-1  | [2025-04-15T18:25:08+0000]: Clearing dumping directory
certdumper-1  | [2025-04-15T18:25:08+0000]: Dumping certificates
certdumper-1  | ╭─────────────────────────────────────────────────────────────────────────╮
certdumper-1  | │                                                                         │
certdumper-1  | │                          Request for Donation.                          │
certdumper-1  | │                                                                         │
certdumper-1  | │                            I need your help!                            │
certdumper-1  | │ Donations fund the maintenance and development of traefik-certs-dumper. │
certdumper-1  | │          Click on this link to donate: https://donate.ldez.dev          │
certdumper-1  | │                                                                         │
certdumper-1  | ╰─────────────────────────────────────────────────────────────────────────╯
certdumper-1  | [2025-04-15T18:25:08+0000]: Certificates for domain 'mail.euredomain.de' don't exist. Omitting...
certdumper-1  | [2025-04-15T18:25:49+0000]: Clearing dumping directory
certdumper-1  | [2025-04-15T18:25:49+0000]: Dumping certificates
certdumper-1  | [2025-04-15T18:25:49+0000]: Certificates for domain 'mail.euredomain.de' don't exist. Omitting...
certdumper-1  | [2025-04-15T18:25:54+0000]: Clearing dumping directory
certdumper-1  | [2025-04-15T18:25:54+0000]: Dumping certificates
certdumper-1  | [2025-04-15T18:25:54+0000]: Certificate or key for 'mail.euredomain.de' differ, updating
certdumper-1  | [2025-04-15T18:25:54+0000]: Trying to restart containers
certdumper-1  | [2025-04-15T18:25:54+0000]: Looking up container with name mailcowdockerized-postfix-mailcow-1
certdumper-1  | [2025-04-15T18:25:54+0000]: Found 'aa4bc235be3edf1e14ba94357a428563cda7fbce5c2a09d94a2c304c6b0aa01b'. Restarting now...
certdumper-1  | aa4bc235be3edf1e14ba94357a428563cda7fbce5c2a09d94a2c304c6b0aa01b
certdumper-1  | [2025-04-15T18:25:56+0000]: Restarting container 'aa4bc235be3edf1e14ba94357a428563cda7fbce5c2a09d94a2c304c6b0aa01b' was successful
certdumper-1  | [2025-04-15T18:25:56+0000]: Looking up container with name mailcowdockerized-dovecot-mailcow-1
certdumper-1  | [2025-04-15T18:25:56+0000]: Found '95e968d054694d80d59bfa9d84033c6ae4e18d60e1a6c53468d6d5bdfff1275a'. Restarting now...
certdumper-1  | 95e968d054694d80d59bfa9d84033c6ae4e18d60e1a6c53468d6d5bdfff1275a
certdumper-1  | [2025-04-15T18:25:59+0000]: Restarting container '95e968d054694d80d59bfa9d84033c6ae4e18d60e1a6c53468d6d5bdfff1275a' was successful
certdumper-1  | [2025-04-15T18:25:59+0000]: Container restarting process done.Code-Sprache: PHP (php)
9. Mailcow konfigurieren
Nach dem Start solltet ihr auf folgende Webseite gehen: mail.euredomain.de/admin
Nun solltet ihr folgendes sehen:
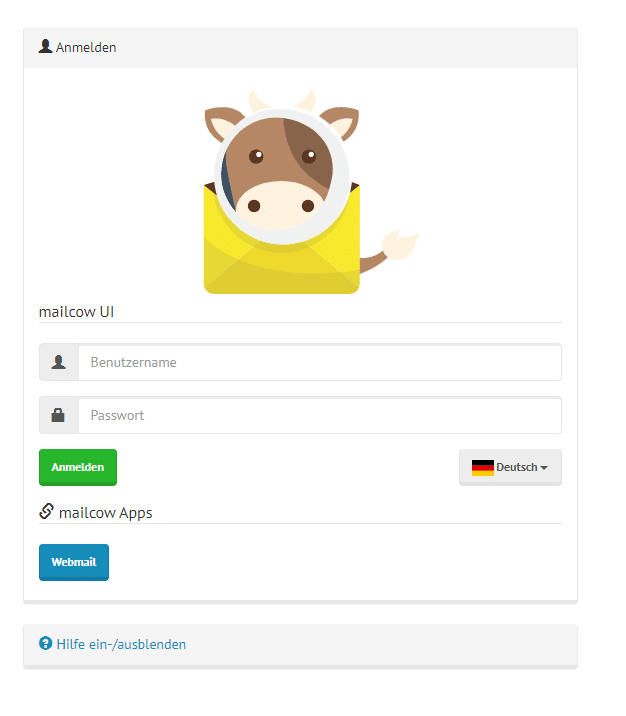
Die Benutzerdaten sind:
- Benutzername: admin
- Passwort: moohoo
10. Administratorkennwort ändern
Dazu geht ihr auf “System –> Konfiguration”.

Hier könnt ihr nun mittels “Bearbeiten” euer Kennwort eingeben.
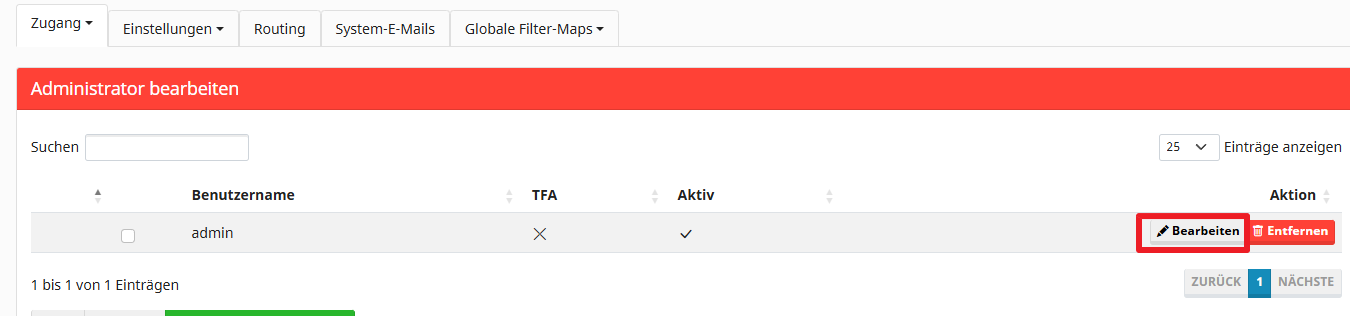
Hier gebt ihr dann euer neues Kennwort ein.
11. Eure Domain hinzufügen
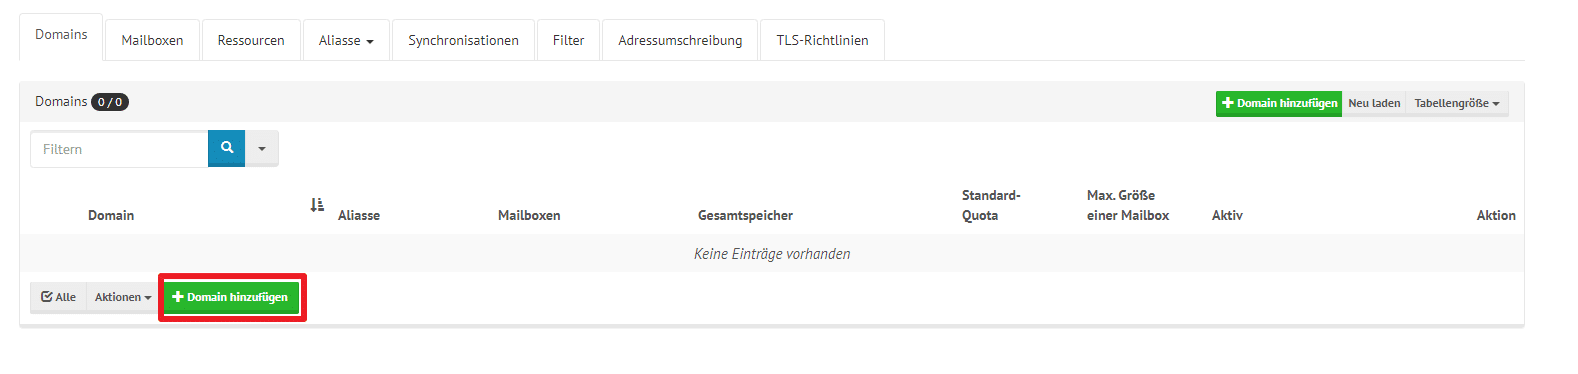
Dazu klickt ihr auf “E-Mail” -> “Konfiguration”.
Hier klickt ihr auf “Domain hinzufügen”.
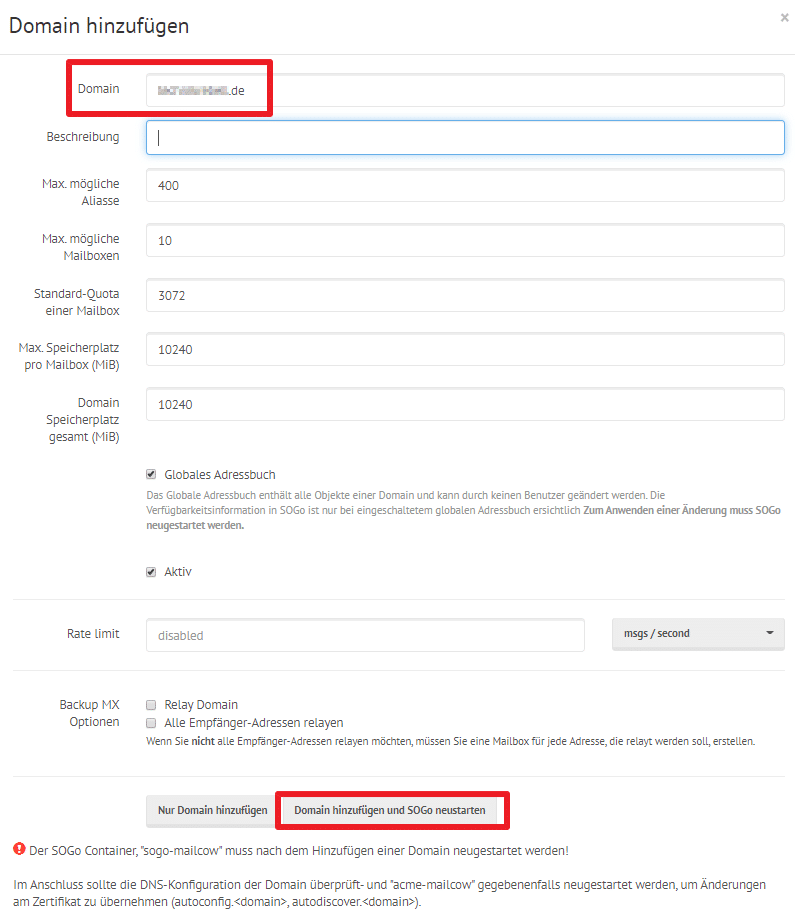
Hier gebt ihr nun eure Domain ein. Beispielsweise: euredomain.de
Gebt dort aber NICHT “mail.euredomain.de” ein!
Anschließend bestätigt ihr mit “Domain hinzufügen und SoGo neustarten”.
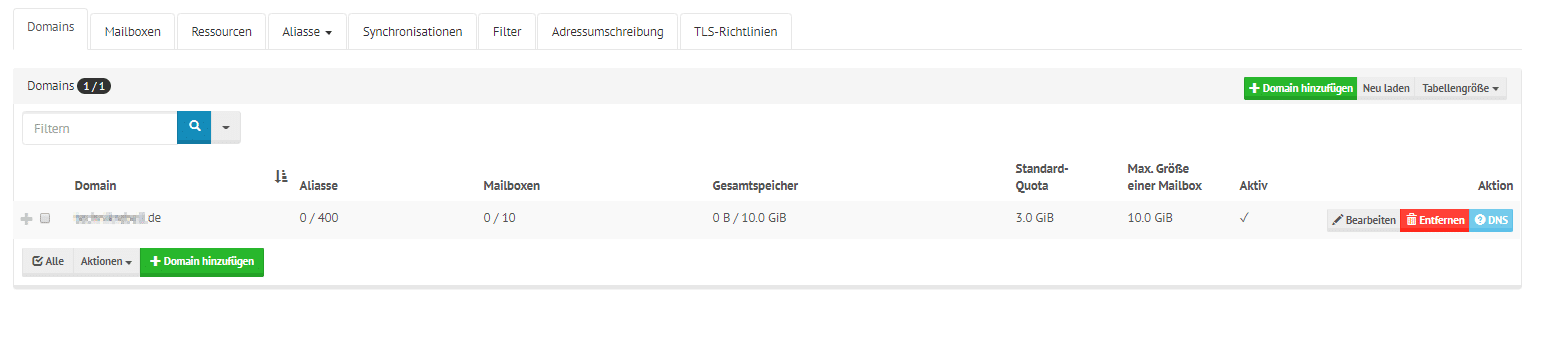
Nun sollte eure Domain angezeigt werden.
12. MTA-STS aktivieren
MTA-STS (Mail Transfer Agent-Strict Transport Security), kurz als STS bezeichnet, stellt eine vergleichsweise innovative Lösung dar, um die Sicherheit beim Versenden und Empfangen von E-Mails zu verbessern. Mit der Ratifizierung als RFC-8461 kann es nun implementiert werden. Wie bei DANE, werden auch für STS relevante Informationen in das DNS eingefügt. Der wesentliche Unterschied besteht jedoch darin, dass STS nicht auf DNSSEC angewiesen ist. Da zahlreiche Hosting-Anbieter DNSSEC zurzeit nicht unterstützen, kann auch DANE nicht verwendet werden. Hier bietet STS (zumindest vorübergehend bis DNSSEC und DANE allgemein verfügbar sind) eine praktikable Alternative.
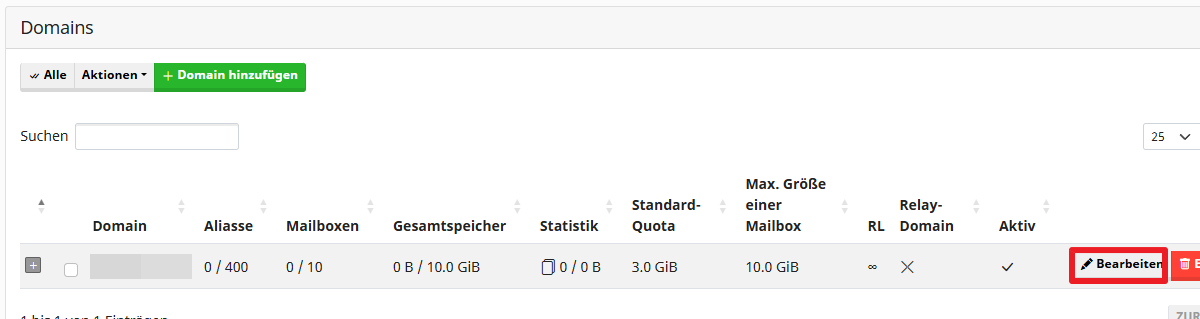
Seit Version 2025-09 wird der MTA-STS Eintrag direkt in der Nutzeroberfläche generiert. Dazu klickt ihr auf eure Domain und wählt “Bearbeiten” aus:
Hier wählt ihr “MTA-STS” aus:
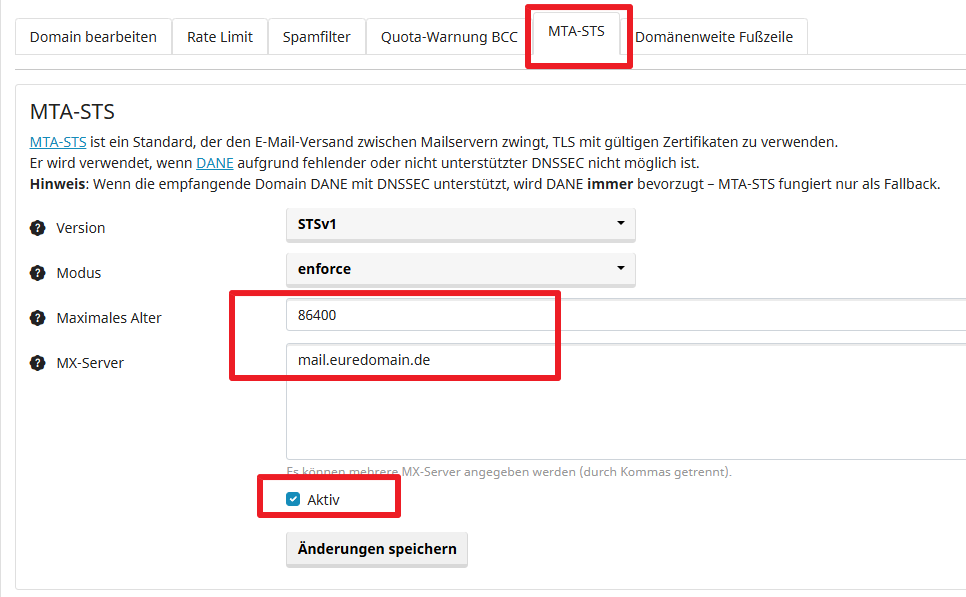
Nun gebt ihr folgendes ein:
Maximales Alter: 86400
MX-Server: mail.euredomain.deCode-Sprache: CSS (css)
Anschließend können wir uns den MTA-STS DNS Eintrag anzeigen lassen. Dazu geht ihr auf eure Domain zurück und wählt “DNS” aus:
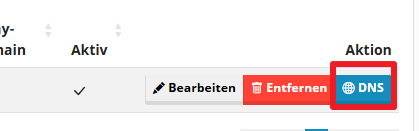
Hier seht ihr nun den DNS Wert, welchen ihr noch bei eurem DNS Server eintragen müsst:

13. DKIM Schlüssel erzeugen
Uns fehlt nun noch der DKIM Eintrag auf unserem DNS Server. Dazu loggen wir uns mit unserem Administrator Account bei mailcow ein.
Nun klickt ihr auf “System –> Konfiguration”.
Hier klickt ihr “Einstellungen –> ARC/DKIM-Keys”
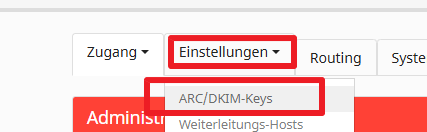
Nun solltet ihr direkt euren DKIM Key sehen:
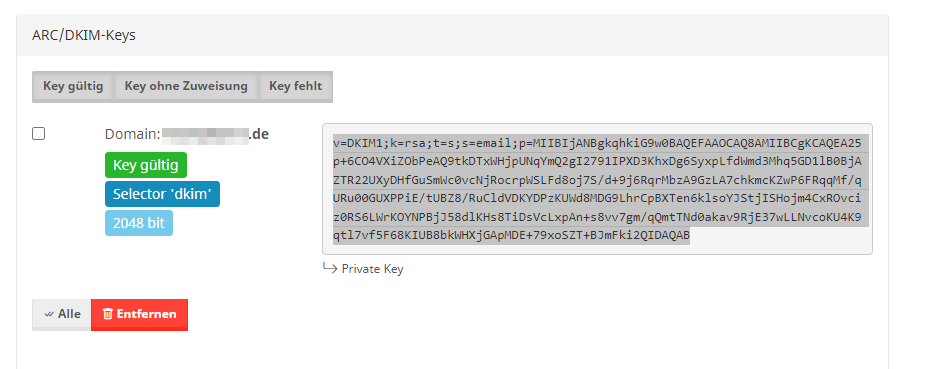
Diesen gebt ihr nun in eurem DNS Server ein.
#Name                  Typ    Wert
dkim._domainkey    TXT   v=DKIM1;k=rsa;t.....Code-Sprache: PHP (php)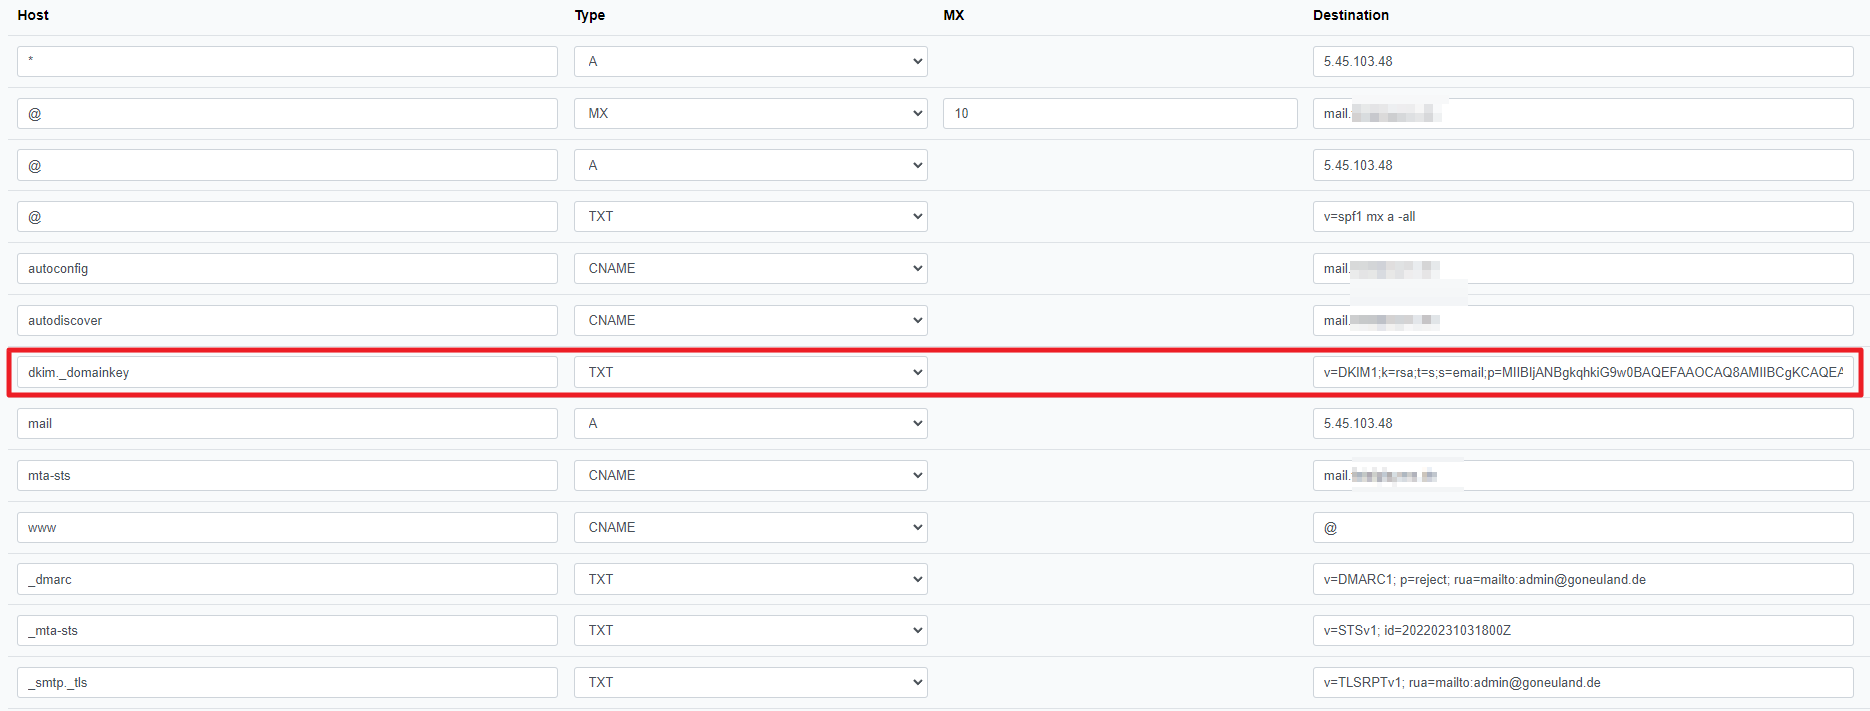
14. DNS Einstellungen testen
Bitte bedenkt, dass eure obigen Einstellungen einige Stunden (bis zu 48 Stunden!) dauern können, bis diese übernommen worden sind.
14.1 DNS Einstellungen testen mit mailcow
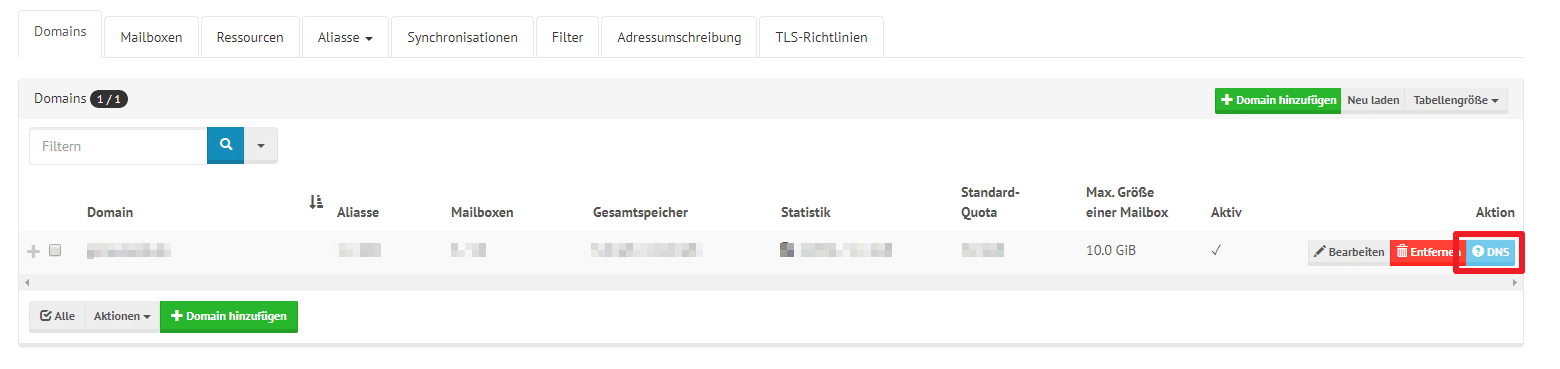
Mailcow bietet nun auch die Möglichkeit eure DNS Einstellungen zu testen. Dazu loggt ihr euch mit eurem Admin Account ein.
Anschließend klickt ihr auf “E-Mail” -> “Konfiguration”.
Hier seht ihr dann eure Domains. Nun klickt ihr auf DNS und solltet dann alle DNS Einstellungen sehen.
14.2 Testen mit mail-tester.com
Auf dieser Homepage bekommt ihr eine E-Mail Adresse angezeigt. Hier schickt ihr eine E-Mail hin und müsst einen Betreff / paar Zeilen Inhalt hinzufügen. Dies könnt ihr aber erst tun, wenn ihr weiter mit dieser Anleitung seid und schon Nutzer angelegt habt.
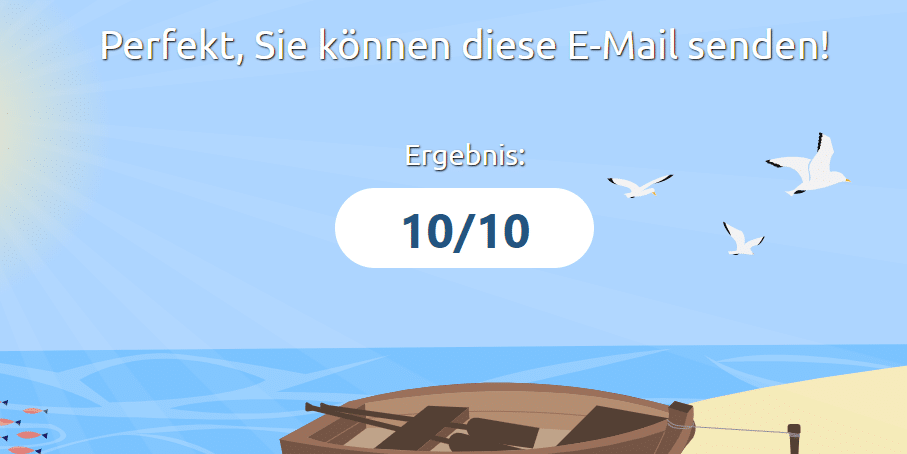
Mein Score
14.3 Testen mit verifier.port25.com
Dies ist ein weiterer Webdienst, welcher euren E-Mail Server testet. Dieser Dienst zeigt euch sehr viele technische Details an. Um den Dienst nutzen zu können, schickt ihr einfach von eurer neuen E-Mail Adresse eine leere E-Mail an :
check-auth@verifier.port25.comCode-Sprache: CSS (css)14.4 Testen mit mxtoolbox.com
Die Webseite https://mxtoolbox.com liefert sehr viele Tests für euren Mail-Server. Diese könnt ihr einfach mal ausprobieren.
14.4 MTA-STS testen
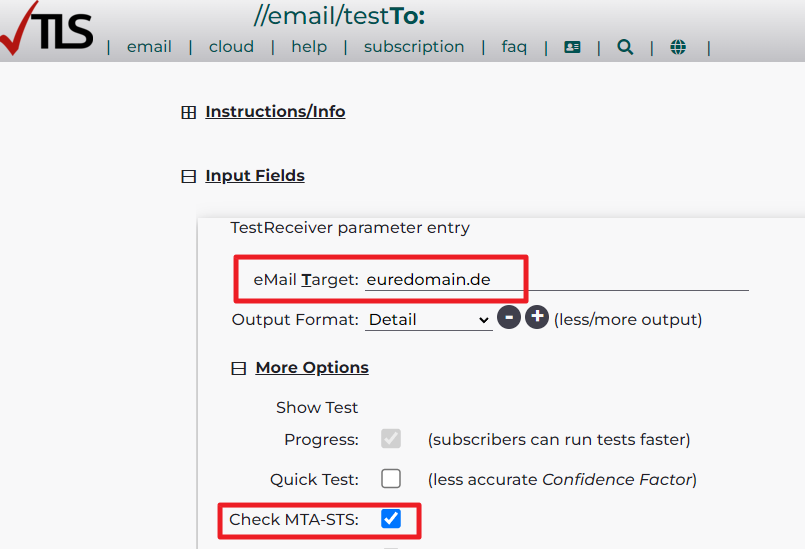
Dazu gehst du auf folgende Webseite: https://www.checktls.com/TestReceiver
Hier gebt ihr nun eure Domain an und wählt dann noch den MTA-STS Test aus. Wichtig ist, dass es einige STUNDEN dauern kann, bis die DNS Einstellungen übernommen wurden von allen Servern.
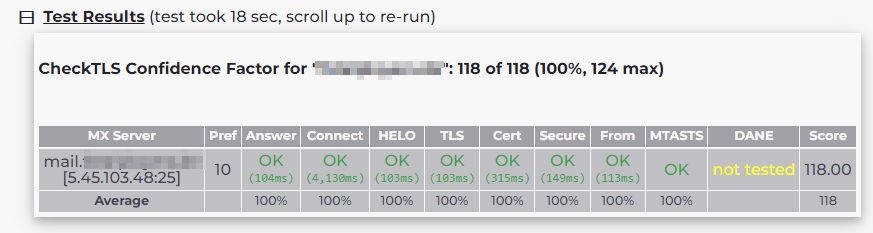
Wenn alles geklappt hat, dann solltet ihr folgendes sehen:
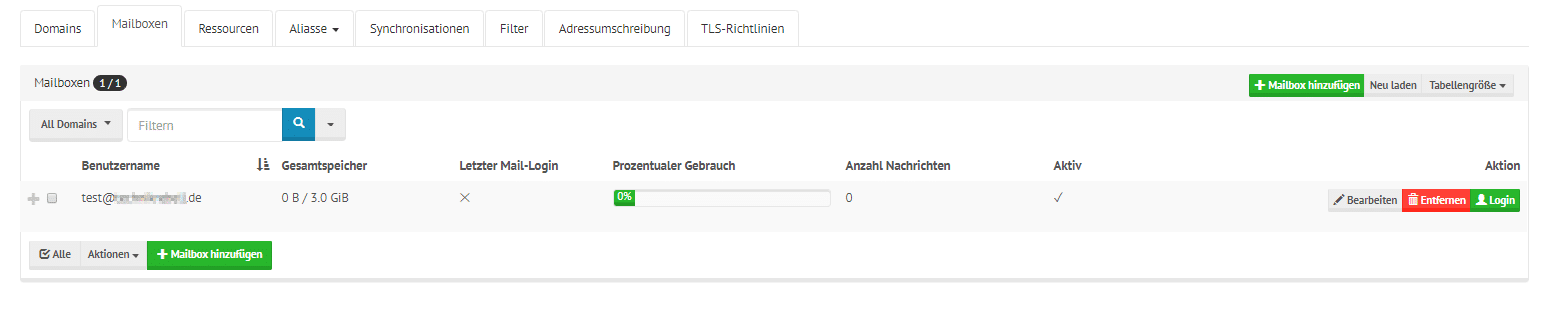
15. E-Mail Benutzer anlegen
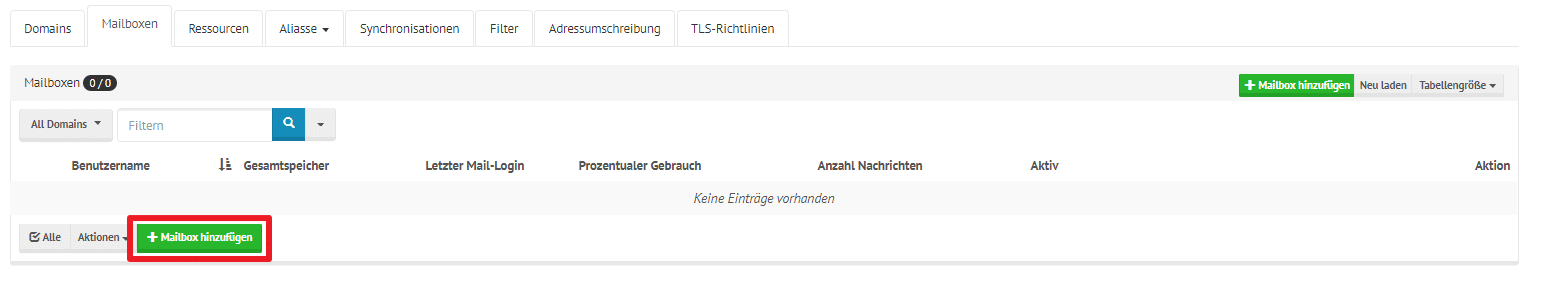
Nun legen wir einen ersten E-Mail Benutzer an. Dazu klickt ihr auf “Mailboxen” und dann “Mailbox hinzufügen”.
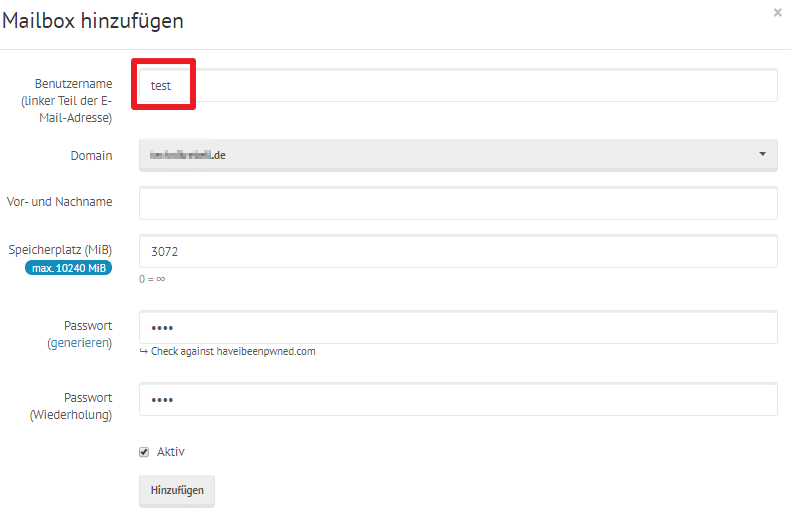
Nun könnt ihr einen Benutzer anlegen. Hier zum Beispiel “test”.
In der Übersicht sollten nun alle eure Benutzer zu sehen sein.
16. Webmail starten
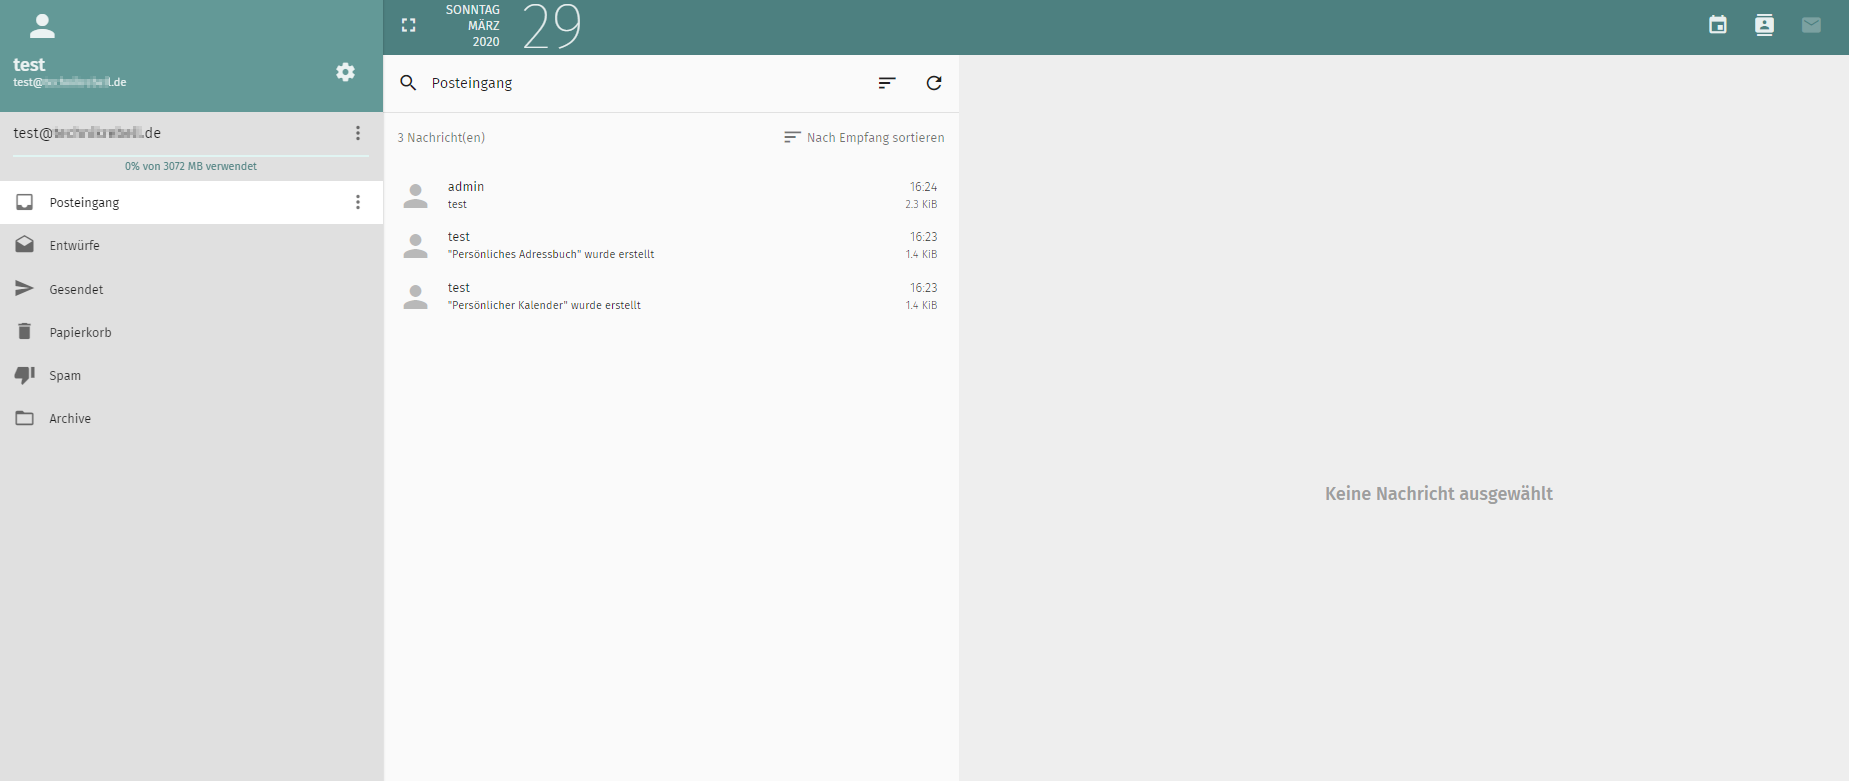
Unter “Apps” -> “Webmail” könnt ihr euch nun euer Postfach anschauen.

Ihr solltet nun auf die Webseite ” https://mail.euredomain.de/SOGo” weitergeleitet werden. Hier meldet ihr euch nun an.
Danach könnt ihr direkt E-Mails schreiben, Kontakte pflegen sowie Kalender anlegen.
17. Mailcow zusätzlich mittels CrowdSec absichern
Bei CrowdSec handelt es sich um eine open source Software, welche euch zusätzlichen Schutz bringt. Wie ihr CrowdSec zusammen mit Mailcow einrichten könnt, erfahrt ihr hier.






























Hallo Christian,
ich habe es noch nicht ausprobiert, aber ist es Notwendig in UFW die Ports zu öffnen. Ich vermute schon. Das wäre noch ein gute ergänzung zu deinem Tutorial.
Anonsten vielen Dank für deine Mühe!
Grüße
Hi,
ich bin deiner Anleitung gefolgt, leider wird aber für Mailcow kein Zertifikat in der acme.json erstellt, deshalb kann ich die Website auch nicht aufrufen und erhalte einen ERR_SSL_PROTOCOL_ERROR im Browser.
Online habe ich leider keine Lösung zu dem Problem gefunden.
MfG
Stefan
Danke für die Anleitung soweit sieht alles ganz gut aus in einem Traefik werden aber die Domains aus dem SAN: imap, smtp, pop3 nicht angezeigt?! 🙂 jemand eine Idee?
Hallo,
ich habe alles gemacht wie im Tutorial erklärt.
Die ganzen Docker Images laufen auch laut “docker ps -a” und sind auch im traefik network.
Jedoch löst sich “mail.meineDomain.dev” einfach nicht auf (traefik.meineDomain.dev funktioniert).
Und in Traefik ist die Anwendung auch sichtbar.
Weiss einer woran das liegen könnte ?
Vielen Dank.
Hallo Christian, vielen Dank für dein Tutorial.
Mailcow läuft bei mir, dank deiner Anweisungen, einwandfrei. Allerdings habe ich noch kleine Probleme mit deiner Config:
1. die Domains “autodiscover.domain.tld” und “autoconfig.domain.tld” bekommen offenbar kein SSL Zertifikat, somit funktioniert das Autodiscover für Activesync leider nicht
2. Wie bekommen andere Domains, die ich bei Mailcow hinzufüge auch ein SSL Zertifikat?
3. Wie kann ich SOGo unter einer anderen Subdomain (z.B. webmail.domain.tld) erreichbar machen
Moin,
erst einmal möchte ich dir für eine Arbeit danken! 🙂
Ich schaue regelmäßig auf deinem Blog vorbei und bin seither ein echter traefik Freund geworden.
Für mailcow bin ich letztens auf folgenden Eintrag im github gestoßen.
https://github.com/mailcow/mailcow-dockerized/issues/3569
Wäre echt schick, wenn der dort gezeigte Lösungsansatz funktionieren würde! So könnte man auf den ‘humenius/traefik-certs-dumper’ verzichten und hätte auch noch weniger Arbeit bei der Konfiguration des ganzen.
Kannst du dir das mal anschauen und was meinst du dazu? 🙂
Dear fellows,
I have been experimenting with these three guides.
a) https://goneuland.de/traefik-v2-reverse-proxy-fuer-docker-unter-debian-10-einrichten/
b) https://goneuland.de/traefik-v2-https-verschluesselung-sicherheit-verbessern/
c) https://goneuland.de/mailcow-e-mail-komplettsytem-mit-antivirus-spam-filer-webmail-webfrontend-installieren-mittels-docker-und-traefik/
RESULT:
a -> b -> c => fails (Did anyone get this to work?)
a -> c => succeeds
I am confused about two things.
1. In which file do I have to insert this line in my Mailcow configuration, as described in part 6 in guide b?
labels:
– “traefik.http.routers.-secure.middlewares=secHeaders@file”
2. If I succeeded with a -> c, how do I retrospectively apply the steps in guide b? Do I have to do something so that the certificates will be regenerated, delete some generated files somewhere or restart the containers using a specific command?
Any assistance will be greatly appreciated!
Hallo zusammen,
zunächst möchte ich mich recht herzlich für die super Anleitungen bedanken, Chapeau!
Eine kurze Frage habe ich dennoch:
Ich hatte zuvor nur Mailcow auf dem Server, d.h. ohne Reserve-Proxy. Ferner hatte ich Nextcloud über das Helper-Script installiert und auch gerne genutzt.
Jetzt jedoch scheint das Routing zu der Mailcow-Nextcloud-Instanz nicht mehr zu funktionieren.
Hat jemand eine Idee? Muss ich ggf. noch Routing-Optionen anpassen?
Besten Dank im Voraus.
Hallo,
danke für deine tollen Anleitungen. Ich habe dein Setup bei mir noch um einiges erweitert:
Zertifikate werden jetzt für die Domains generiert die in Mailcow als EMail Domains eingerichtet sind. Kein manuelles Anpassen von labels mehr, erledigt ein zusätzlicher Container der über http eine Traefik Konfiguration generiert
Ausserdem läuft das komplette Setup (mailcow, traefik, portainer) mit docker und user namespace remapping.
Die Anpassungen sind aber ein bisschen viel für einen Kommentar. Ich kann das ja mal zusammenschreiben, falls Interesse besteht.
Danke und viele Grüsse
Alex
Hallo,
vielen Dank für die Anleitung. Hätte noch eine Frage an der ich schon etwas rumgesucht , aber noch keine Lösung gefunden habe. Wie müsste die Konfig für traefik aussehen, wenn man bestimmte Ports (z.B. die mailcow Admin UI) nur über ein spezielles Interface (z.b. wg0 für einen Wireguard Tunnel) verfügbar machen will?
Vielen Dank und Grüße
bBernhard