
Matrix ist ein offenes Protokoll für dezentrale Echtzeitkommunikation Chat, Sprach- und Videoanrufe, Dateiübertragung. Anders als bei geschlossenen Messengern gibt es keinen zentralen Betreiber: Jeder Server ist Teil eines Verbunds (Federation), in dem Nutzer über Serviergrenzen hinweg miteinander schreiben können, vergleichbar mit E-Mail. Wer seinen eigenen Homeserver betreibt, behält die volle Kontrolle über Nutzerkonten, Räume und Nachrichteninhalte und kann per Ende-zu-Ende-Verschlüsselung zusätzlich absichern, dass selbst der Serverbetreiber nicht mitlesen kann. Der Aufbau eines Matrix-Homeservers ist allerdings kein Ein-Container-Projekt. Neben dem eigentlichen Homeserver (Synapse) kommen schnell PostgreSQL, ein Web-Client wie Element, ein Identity-Dienst, TURN-Server für Anrufe, Bridges zu anderen Netzwerken und Admin-Werkzeuge hinzu. Genau hier setzt matrix-docker-ansible-deploy an. Das Playbook orchestriert die komplette Matrix-Landschaft als Docker-Container, konfiguriert die Komponenten aufeinander abgestimmt und lässt sich über eine einzige Konfigurationsdatei steuern.
| Datum | Änderungen |
| 17.09.2022 | Erstellung dieser Anleitung |
| 18.09.2022 | Kapitel 15, 16, 17, 18 hinzugefügt |
| 26.09.2022 | Kapitel 19 bearbeitet. |
| 08.12.2022 | Kapitel 8 hinzugefügt. Matrix Docker Variable angepasst |
| 15.12.2022 | Kapitel 19 angepasst, Matrix Docker Variable angepasst |
| 29.03.2023 | Kapitel 4 und 7 angepasst an die neue Version |
| 25.04.2023 | Kapitel 4 erweitert. Danke an @drr00t |
| 29.05.2023 | Anpassungen an neue Traefik Anleitung |
| 07.08.2023 | Kapitel 5 an Debian 12 angepasst, Kapitel 7 Traefik Pfad angepasst. Danke an @gokala |
| 29.09.2023 | Kapitel 4.1 Sliding Sync hinzugefügt |
| 10.01.2024 | Kapitel 16 wurde angepasst. Danke an @nightshifter |
| 30.01.2024 | Traefik Labels wurden für die aktuelle Matrix Version angepasst |
| 04.02.2024 | Kapitel 7.1 hinzugefügt |
| 21.11.2024 | Anpassung Traefik v3, Anpassung aktuelle Matrix Version, Anpassung Federation Danke an @2tap2b |
| 29.07.2026 | Komplette Überarbeitung dieser Anleitung, Angepasst an aktuelle Matrix Version |
1. Grundvoraussetzung
- Docker & Docker Compose v2 (Debian / Ubuntu)
- Traefik ab v3.6 mit CrowdSec installieren und konfigurieren
2. Verzeichnis anlegen
Im ersten Schritt legen wir uns ein Verzeichnis an.
mkdir -p /opt/containers/matrix3. Aktuelle Version herunterladen
Nun kopieren wir uns die aktuelle Version von git.
git clone https://github.com/spantaleev/matrix-docker-ansible-deploy.git /opt/containers/matrix
cd /opt/containers/matrixCode-Sprache: PHP (php)
4. Ansible und Werkzeuge installieren
Damit später das Setup korrekt durchläuft, müssen wir nun noch ein paar Vorbereitungen treffen. Ansible wandert dabei in eine eigene, gekapselte Umgebung. Das System-Python bleibt unangetastet, apt und Ansible kommen sich nicht in die Quere, und ein apt upgrade kann euch die Ansible-Installation nicht zerschießen. Das Werkzeug dafür heißt pipx.
apt update
apt install -y pipx make pwgen
pipx ensurepath trägt ~/.local/bin dauerhaft in euren PATH ein.
pipx ensurepathDamit die Änderung in der aktuellen Sitzung greift, startet die Shell einmal neu:
exec $SHELL -lCode-Sprache: PHP (php)Dann Ansible installieren:
pipx install --include-deps ansibleCode-Sprache: PHP (php)Nun gebt beide Befehle ein:
ansible --version
ansible-galaxy --version
Wenn alles korrekt installiert ist, solltet ihr so etwas sehen:
ansible --version
ansible-galaxy --version
ansible [core 2.21.2]
  config file = None
  configured module search path = ['/root/.ansible/plugins/modules', '/usr/share/ansible/plugins/modules']
  ansible python module location = /root/.local/share/pipx/venvs/ansible/lib/python3.13/site-packages/ansible
  ansible collection location = /root/.ansible/collections:/usr/share/ansible/collections
  executable location = /root/.local/bin/ansible
  python version = 3.13.5 (main, Jul 15 2026, 20:25:40) [GCC 14.2.0] (/root/.local/share/pipx/venvs/ansible/bin/python)
  jinja version = 3.1.6
  pyyaml version = 6.0.3 (with libyaml v0.2.5)
ansible-galaxy [core 2.21.2]
  config file = None
  configured module search path = ['/root/.ansible/plugins/modules', '/usr/share/ansible/plugins/modules']
  ansible python module location = /root/.local/share/pipx/venvs/ansible/lib/python3.13/site-packages/ansible
  ansible collection location = /root/.ansible/collections:/usr/share/ansible/collections
  executable location = /root/.local/bin/ansible-galaxy
  python version = 3.13.5 (main, Jul 15 2026, 20:25:40) [GCC 14.2.0] (/root/.local/share/pipx/venvs/ansible/bin/python)
  jinja version = 3.1.6
  pyyaml version = 6.0.3 (with libyaml v0.2.5)Code-Sprache: JavaScript (javascript)
5. Beispielkonfiguration erstellen und anpassen
Früher haben wir uns die Beispielkonfiguration von Hand erstellt. Nun holen wir uns ein Skript zur Hilfe:
cd /opt/containers/matrix
make add-inventory-host domain=euredomain.de ip=1.2.3.4

euredomain.de = eure Webseiten Domain
ip = die öffentliche IP eures ServersCode-Sprache: PHP (php)
Nun wird folgendes angelegt:
inventory/hosts
inventory/host_vars/matrix.euredomain.de/vars.yml
Anschließend erstellen wir uns noch ein Skript, welches für uns die Konfiguration weiter anpasst:
nano /opt/containers/matrix/setup.shInhalt:
#!/usr/bin/env bash


set -euo pipefail

FETT="$(tput bold 2>/dev/null || true)"
NORMAL="$(tput sgr0 2>/dev/null || true)"

schritt() { echo; echo "${FETT}[$1]${NORMAL} $2"; }
fehler()  { echo; echo "FEHLER: $1" >&2; exit 1; }

erzeuge_secret() {
        dd if=/dev/urandom bs=1024 count=16 2>/dev/null \
                | LC_ALL=C tr -dc 'A-Za-z0-9' \
                | cut -c1-64
}

setze_wert() {
        local datei="$1"
        local schluessel="$2"
        local wert="$3"

        SETZE_KEY="$schluessel" SETZE_VAL="$wert" awk '
                BEGIN { k = ENVIRON["SETZE_KEY"]; v = ENVIRON["SETZE_VAL"]; gefunden = 0 }
                index($0, k ":") == 1 { print k ": " v; gefunden = 1; next }
                { print }
                END { exit (gefunden ? 0 : 1) }
        ' "$datei" > "${datei}.neu"

        mv "${datei}.neu" "$datei"
}

echo "==============================================================="
echo " goNeuland.de - Matrix-Konfiguration anpassen"
echo "==============================================================="
echo
echo "Dieses Skript ist fuer eine NEUE Installation gedacht."
echo "Es erzeugt neue Datenbank- und Homeserver-Geheimnisse."
echo "Auf einer laufenden Instanz wuerde das die Datenbank aussperren."

# ---------------------------------------------------------------------
schritt 1 "Dateien ermitteln"

[[ -f setup.yml ]] || fehler "setup.yml nicht gefunden.
       Wechsle in das Playbook-Verzeichnis und rufe das Skript dort auf:
         cd /opt/containers/matrix"

[[ -f inventory/hosts ]] || fehler "inventory/hosts fehlt.
       Lege das Inventory zuerst an:
         make add-inventory-host domain=euredomain.de ip=EURE-IP"

HOST_VERZ="$(find inventory/host_vars -mindepth 1 -maxdepth 1 -type d | head -n1)"
[[ -n "$HOST_VERZ" ]] || fehler "In inventory/host_vars liegt kein Verzeichnis."

MATRIX_HOST="$(basename "$HOST_VERZ")"
VARS="${HOST_VERZ}/vars.yml"

[[ -f "$VARS" ]] || fehler "${VARS} nicht gefunden."

echo "    Hostname : ${FETT}${MATRIX_HOST}${NORMAL}"
echo "    vars.yml : ${VARS}"
echo "    Inventory: inventory/hosts"

# ---------------------------------------------------------------------
schritt 2 "Backup anlegen"

BACKUP="backup-goneuland-$(date +%Y%m%d-%H%M%S)"
mkdir -p "$BACKUP"
cp inventory/hosts "$BACKUP/hosts"
cp "$VARS" "$BACKUP/vars.yml"

echo "    Gesichert nach: ${FETT}${BACKUP}/${NORMAL}"

# ---------------------------------------------------------------------
schritt 3 "inventory/hosts: ansible_connection=local ergaenzen"

if HOSTS_HOST="$MATRIX_HOST" awk '
        BEGIN { h = ENVIRON["HOSTS_HOST"]; geaendert = 0 }
        index($0, h) == 1 {
                if ($0 ~ /ansible_connection=/) {
                        print
                } else {
                        print $0 " ansible_connection=local"
                        geaendert = 1
                }
                next
        }
        { print }
        END { exit (geaendert ? 0 : 1) }
' inventory/hosts > inventory/hosts.neu; then
        mv inventory/hosts.neu inventory/hosts
        echo "    Ergaenzt."
else
        rm -f inventory/hosts.neu
        echo "    Host-Zeile hat bereits ein ansible_connection - unveraendert."
fi

# ---------------------------------------------------------------------
schritt 4 "Geheimnisse erzeugen und eintragen"

SECRET_KEY="$(erzeuge_secret)"
DB_PASSWORT="$(erzeuge_secret)"

setze_wert "$VARS" "matrix_homeserver_generic_secret_key" "'${SECRET_KEY}'" \
        || fehler "matrix_homeserver_generic_secret_key nicht in ${VARS} gefunden."
echo "    matrix_homeserver_generic_secret_key  gesetzt (64 Zeichen)"

setze_wert "$VARS" "postgres_connection_password" "'${DB_PASSWORT}'" \
        || fehler "postgres_connection_password nicht in ${VARS} gefunden."
echo "    postgres_connection_password          gesetzt (64 Zeichen)"

# ---------------------------------------------------------------------
schritt 5 "IPv6 abschalten"

setze_wert "$VARS" "devture_systemd_docker_base_ipv6_enabled" "false" \
        || fehler "devture_systemd_docker_base_ipv6_enabled nicht in ${VARS} gefunden."
echo "    devture_systemd_docker_base_ipv6_enabled: false"

# ---------------------------------------------------------------------
schritt 6 "Reverse-Proxy-Typ umstellen"

setze_wert "$VARS" "matrix_playbook_reverse_proxy_type" "other-traefik-container" \
        || fehler "matrix_playbook_reverse_proxy_type nicht in ${VARS} gefunden."
echo "    matrix_playbook_reverse_proxy_type: other-traefik-container"

# ---------------------------------------------------------------------
schritt 7 "goNeuland-Block anhaengen"

cat >> "$VARS" <<'EOF'

########################################################################
# Anbindung an bestehendes Traefik + CrowdSec
########################################################################

# Docker ist bereits installiert - das Playbook soll es nicht anfassen
matrix_playbook_docker_installation_enabled: false

# Name unseres Traefik-Containers und das Netz, in dem er haengt
matrix_playbook_reverse_proxy_hostname: traefik
matrix_playbook_reverse_proxy_container_network: proxy

# Ersetzt die frueheren Einzel-Labels pro Dienst
traefik_entrypoint_primary: websecure
traefik_certResolver_primary: http_resolver

# Wo unser Traefik seine ACME-Datei ablegt
traefik_certs_dumper_ssl_path: "/opt/containers/traefik-crowdsec-stack/data/traefik/certs"
traefik_certs_dumper_ssl_acme_file_name: "acme_letsencrypt.json"

# Basisdomain: nur den well-known-Pfad ausliefern, damit bestehende
# Dienste auf der Basisdomain unberuehrt bleiben
matrix_static_files_container_labels_base_domain_enabled: true
matrix_static_files_container_labels_base_domain_traefik_path_prefix: /.well-known/matrix

matrix_static_files_file_index_html_enabled: false
matrix_static_files_container_labels_base_domain_root_path_redirection_enabled: false

matrix_static_files_container_labels_base_domain_traefik_priority: 100
EOF

echo "    Block an ${VARS} angehaengt."

# ---------------------------------------------------------------------
schritt 8 "Fertig"

chmod 600 "$VARS"
Code-Sprache: PHP (php)
Nun starten wir das Skript:
cd /opt/containers/matrix/
chmod +x /opt/containers/matrix/setup.sh
./setup.sh
6. Traefik Anpassungen vornehmen
Nun müssen wir noch Anpassungen für Traefik vornehmen. Dazu öffnen wir folgende Datei:
nano /opt/containers/traefik-crowdsec-stack/data/traefik/traefik.ymlHier fügt ihr folgendes hinzu:
  matrix-federation:
    address: ":8448"
  matrix-internal-matrix-client-api:
    address: ":8008"
    forwardedHeaders:
      insecure: trueCode-Sprache: JavaScript (javascript)
Bei mir sieht es dann so aus:
.
.
.
entryPoints:
  ping:
    address: ':88'
  web:
    address: ':80'
    http:
      redirections:
        entryPoint:
          to: websecure
          scheme: https
  websecure:
    address: ':443'
    http3: {}
    http:
      middlewares:
        - crowdsec@file
        - default@file
  matrix-federation:
    address: ":8448"
  matrix-internal-matrix-client-api:
    address: ":8008"
    forwardedHeaders:
      insecure: true
.
.
.Code-Sprache: JavaScript (javascript)
Als nächstes müssen wir noch einen Port nach außen freigeben:
nano /opt/containers/traefik-crowdsec-stack/compose/traefik.ymlFügt hier folgendes hinzu:
      - mode: host
        target: 8448
        published: "8448"
        protocol: tcpCode-Sprache: JavaScript (javascript)
Sieht bei mir dann so aus:
.
.
.
    ports:
      - mode: host
        target: 80
        published: "80"
        protocol: tcp
      - mode: host
        target: 443
        published: "443"
        protocol: tcp
      - mode: host
        target: 443
        published: "443"
        protocol: udp
      - mode: host
        target: 8448
        published: "8448"
        protocol: tcp
.
.
.Code-Sprache: JavaScript (javascript)
Nun starten wir Traefik neu, damit alle Änderungen wirksam werden:
cd /opt/containers/traefik-crowdsec-stack/
docker compose up -d --force-recreate
7. CrowdSec AppSec Whitelist erstellen (optional)
Wenn ihr AppSec aktiv habt, dann müsst ihr unbedingt diese Whitelist erstellen, da ihr sonst nach wenigen Sekunden gebannt werdet:
nano /opt/containers/traefik-crowdsec-stack/data/crowdsec/config/appsec-rules/matrix-whitelist.yamlInhalt:
name: custom/matrix-whitelist
seclang_rules:
# Whitelist für Matrix Client-Server-API (PUT auf account_data, State, Events)
- "SecRule REQUEST_URI \"@beginsWith /_matrix/\" \"id:14001,phase:1,pass,nolog,noauditlog,ctl:ruleRemoveById=911100,msg:'Whitelist Matrix API Methods'\""
# Whitelist für Matrix Event-IDs und MSC-Namensraeume (Punkte/Slashes werden als LFI gewertet)
- "SecRule REQUEST_URI \"@beginsWith /_matrix/\" \"id:14002,phase:2,pass,nolog,noauditlog,ctl:ruleRemoveById=949110,ctl:ruleRemoveById=980170,msg:'Whitelist Matrix API Anomaly'\""
# Whitelist für Server-Delegation (well-known)
- "SecRule REQUEST_URI \"@beginsWith /.well-known/matrix/\" \"id:14003,phase:1,pass,nolog,noauditlog,ctl:ruleRemoveById=911100,msg:'Whitelist Matrix well-known Methods'\""
- "SecRule REQUEST_URI \"@beginsWith /.well-known/matrix/\" \"id:14004,phase:2,pass,nolog,noauditlog,ctl:ruleRemoveById=949110,ctl:ruleRemoveById=980170,msg:'Whitelist Matrix well-known Anomaly'\""Code-Sprache: PHP (php)
Nun aktivieren wir diese Whitelist noch:
nano /opt/containers/traefik-crowdsec-stack/data/crowdsec/config/appsec-configs/mrks-config.yamlFügt dort die neu erstellte Whitelist hinzu:
name: custom/mrks-config
default_remediation: ban
inband_rules:
 - custom/matrix-whitelist  <--- neu hinzugefügt
.
.
.
 - crowdsecurity/base-config
 - crowdsecurity/vpatch-*
 - crowdsecurity/generic-*
 - crowdsecurity/crs
 - crowdsecurity/experimental-*
outofband_rules:
 - crowdsecurity/appsec-generic-test
Nun starten wir CrowdSec neu:
docker restart crowdsec9. Ansible Abhängigkeiten installieren
Nun installieren wir alle Ansible Abhängigkeiten. Daugebt ihr folgendes ein:
cd /opt/containers/matrix
make roles
10. Installation per Ansible durchführen
Dazu gebt ihr einfach folgenden Befehl ein:
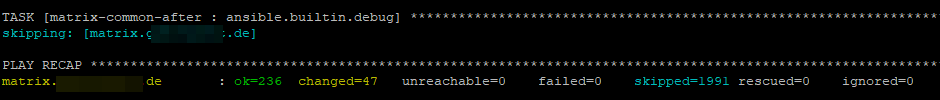
ansible-playbook -i inventory/hosts setup.yml --tags=install-all,ensure-matrix-users-createdNach einigen Minuten sollte es dann in etwa so aussehen bei euch:
11. Matrix starten
Dazu gebt ihr einfach folgenden Befehl ein:
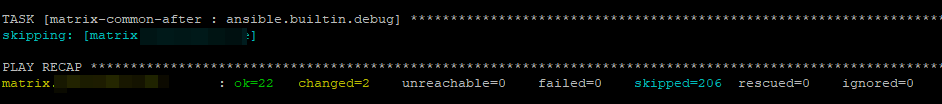
ansible-playbook -i inventory/hosts setup.yml --tags=startHier solltet ihr wieder eine solche Ausgabe sehen:
12. Systemcheck durchführen
Dazu legen wir uns ein Skript an:
cd /opt/containers/matrix
nano test.sh
Inhalt:
#!/usr/bin/env bash
#

set -uo pipefail

FETT="$(tput bold 2>/dev/null || true)"
NORMAL="$(tput sgr0 2>/dev/null || true)"

OK="  ${FETT}OK${NORMAL}     "
NOK="  ${FETT}FEHLER${NORMAL} "
INFO="  HINWEIS"

PROBLEME=0

melde_ok()  { echo "${OK}$1"; }
melde_nok() { echo "${NOK}$1"; PROBLEME=$((PROBLEME + 1)); }

# Liest einen Wert aus der vars.yml und entfernt Anfuehrungszeichen
hole_wert() {
	awk -v k="$1" '
		index($0, k ":") == 1 {
			sub("^" k ":[ \t]*", "")
			gsub(/^["'\'']|["'\'']$/, "")
			sub(/[ \t]*#.*$/, "")
			print
			exit
		}
	' "$VARS"
}

echo "==============================================================="
echo " goNeuland - Matrix-Delegation pruefen"
echo "==============================================================="

# ---------------------------------------------------------------------
# Domain ermitteln
# ---------------------------------------------------------------------

[[ -f setup.yml ]] || { echo "FEHLER: Bitte im Playbook-Verzeichnis aufrufen (/opt/containers/matrix)." >&2; exit 1; }

HOST_VERZ="$(find inventory/host_vars -mindepth 1 -maxdepth 1 -type d 2>/dev/null | head -n1)"
[[ -n "$HOST_VERZ" ]] || { echo "FEHLER: In inventory/host_vars liegt kein Verzeichnis." >&2; exit 1; }

VARS="${HOST_VERZ}/vars.yml"
[[ -f "$VARS" ]] || { echo "FEHLER: ${VARS} nicht gefunden." >&2; exit 1; }

BASIS_DOMAIN="$(hole_wert matrix_domain)"
[[ -n "$BASIS_DOMAIN" ]] || { echo "FEHLER: matrix_domain steht nicht in ${VARS}." >&2; exit 1; }

# Kann in der vars.yml ueberschrieben sein, Standard ist matrix.<domain>
MATRIX_FQDN="$(hole_wert matrix_server_fqn_matrix)"
[[ -n "$MATRIX_FQDN" ]] || MATRIX_FQDN="matrix.${BASIS_DOMAIN}"

echo
echo "  Basisdomain : ${FETT}${BASIS_DOMAIN}${NORMAL}"
echo "  Homeserver  : ${FETT}${MATRIX_FQDN}${NORMAL}"

# ---------------------------------------------------------------------
# Abruf
# ---------------------------------------------------------------------

KOPF="$(mktemp)"
trap 'rm -f "$KOPF"' EXIT

abrufen() {
	: > "$KOPF"
	BODY="$(curl -sS --max-time 10 -D "$KOPF" "$1" 2>&1)"
	CURL_RC=$?
	STATUS="$(awk 'toupper($1) ~ /^HTTP/ {code=$2} END {print code}' "$KOPF")"
	CTYPE="$(grep -i '^content-type:' "$KOPF" | tail -n1 | cut -d: -f2- | tr -d '\r' | sed 's/^[ \t]*//;s/[ \t]*$//')"
	CORS="$(grep -i '^access-control-allow-origin:' "$KOPF" | tail -n1 | cut -d: -f2- | tr -d '\r' | sed 's/^[ \t]*//;s/[ \t]*$//')"
}

# ---------------------------------------------------------------------
echo
echo "${FETT}[1] /.well-known/matrix/server${NORMAL}"
echo "    https://${BASIS_DOMAIN}/.well-known/matrix/server"
echo

abrufen "https://${BASIS_DOMAIN}/.well-known/matrix/server"

if [[ $CURL_RC -ne 0 ]]; then
	melde_nok "Abruf fehlgeschlagen: ${BODY}"
elif [[ "$STATUS" != "200" ]]; then
	melde_nok "HTTP-Status ${STATUS:-unbekannt} (erwartet: 200)"
	[[ "$STATUS" == "404" ]] && echo "${INFO} 404 heisst meist: Der Traefik-Router fuer den well-known-Pfad"
	[[ "$STATUS" == "404" ]] && echo "${INFO} fehlt oder der Dienst auf der Basisdomain gewinnt die Route."
else
	melde_ok "HTTP-Status 200"

	if [[ "$CTYPE" == application/json* ]]; then
		melde_ok "Content-Type: ${CTYPE}"
	else
		melde_nok "Content-Type: ${CTYPE:-fehlt} (erwartet: application/json)"
	fi

	if grep -q '"m.server"' <<<"$BODY"; then
		melde_ok "Schluessel m.server vorhanden"
	else
		melde_nok "Schluessel m.server fehlt"
	fi

	if grep -q "${MATRIX_FQDN}:8448" <<<"$BODY"; then
		melde_ok "Verweist auf ${MATRIX_FQDN}:8448"
	else
		melde_nok "Verweist nicht auf ${MATRIX_FQDN}:8448"
	fi

	echo
	echo "    Inhalt: ${BODY}"
fi

# ---------------------------------------------------------------------
echo
echo "${FETT}[2] /.well-known/matrix/client${NORMAL}"
echo "    https://${BASIS_DOMAIN}/.well-known/matrix/client"
echo

abrufen "https://${BASIS_DOMAIN}/.well-known/matrix/client"

if [[ $CURL_RC -ne 0 ]]; then
	melde_nok "Abruf fehlgeschlagen: ${BODY}"
elif [[ "$STATUS" != "200" ]]; then
	melde_nok "HTTP-Status ${STATUS:-unbekannt} (erwartet: 200)"
else
	melde_ok "HTTP-Status 200"

	if [[ "$CTYPE" == application/json* ]]; then
		melde_ok "Content-Type: ${CTYPE}"
	else
		melde_nok "Content-Type: ${CTYPE:-fehlt} (erwartet: application/json)"
	fi

	if grep -q '"m.homeserver"' <<<"$BODY"; then
		melde_ok "Schluessel m.homeserver vorhanden"
	else
		melde_nok "Schluessel m.homeserver fehlt"
	fi

	if grep -q "https://${MATRIX_FQDN}" <<<"$BODY"; then
		melde_ok "base_url zeigt auf https://${MATRIX_FQDN}"
	else
		melde_nok "base_url zeigt nicht auf https://${MATRIX_FQDN}"
	fi

	if [[ -n "$CORS" ]]; then
		melde_ok "Access-Control-Allow-Origin: ${CORS}"
	else
		melde_nok "Access-Control-Allow-Origin fehlt - Browser-Clients wie Element lesen die Datei nicht"
	fi

	echo
fi

# ---------------------------------------------------------------------
echo
echo "==============================================================="

if [[ $PROBLEME -eq 0 ]]; then
	echo " ${FETT}Delegation sieht korrekt aus.${NORMAL}"
	echo
	echo " Abschliessend extern gegenpruefen (gegen die BASISDOMAIN):"
	echo "   https://federationtester.matrix.org/#${BASIS_DOMAIN}"
else
	echo " ${FETT}${PROBLEME} Punkt(e) zu klaeren.${NORMAL}"
	echo
	echo " Naechste Schritte:"
	echo "   1. Router pruefen: docker logs traefik | tail -50"
	echo "   2. Dienst neu ausrollen:"
	echo "        ansible-playbook -i inventory/hosts setup.yml \\"
	echo "          --tags=install-matrix-static-files,start"
fi

echo "==============================================================="
echo

exit $(( PROBLEME > 0 ? 1 : 0 ))Code-Sprache: PHP (php)
Nun führen wir dieses Skript aus:
chmod +x test.sh
./test.sh
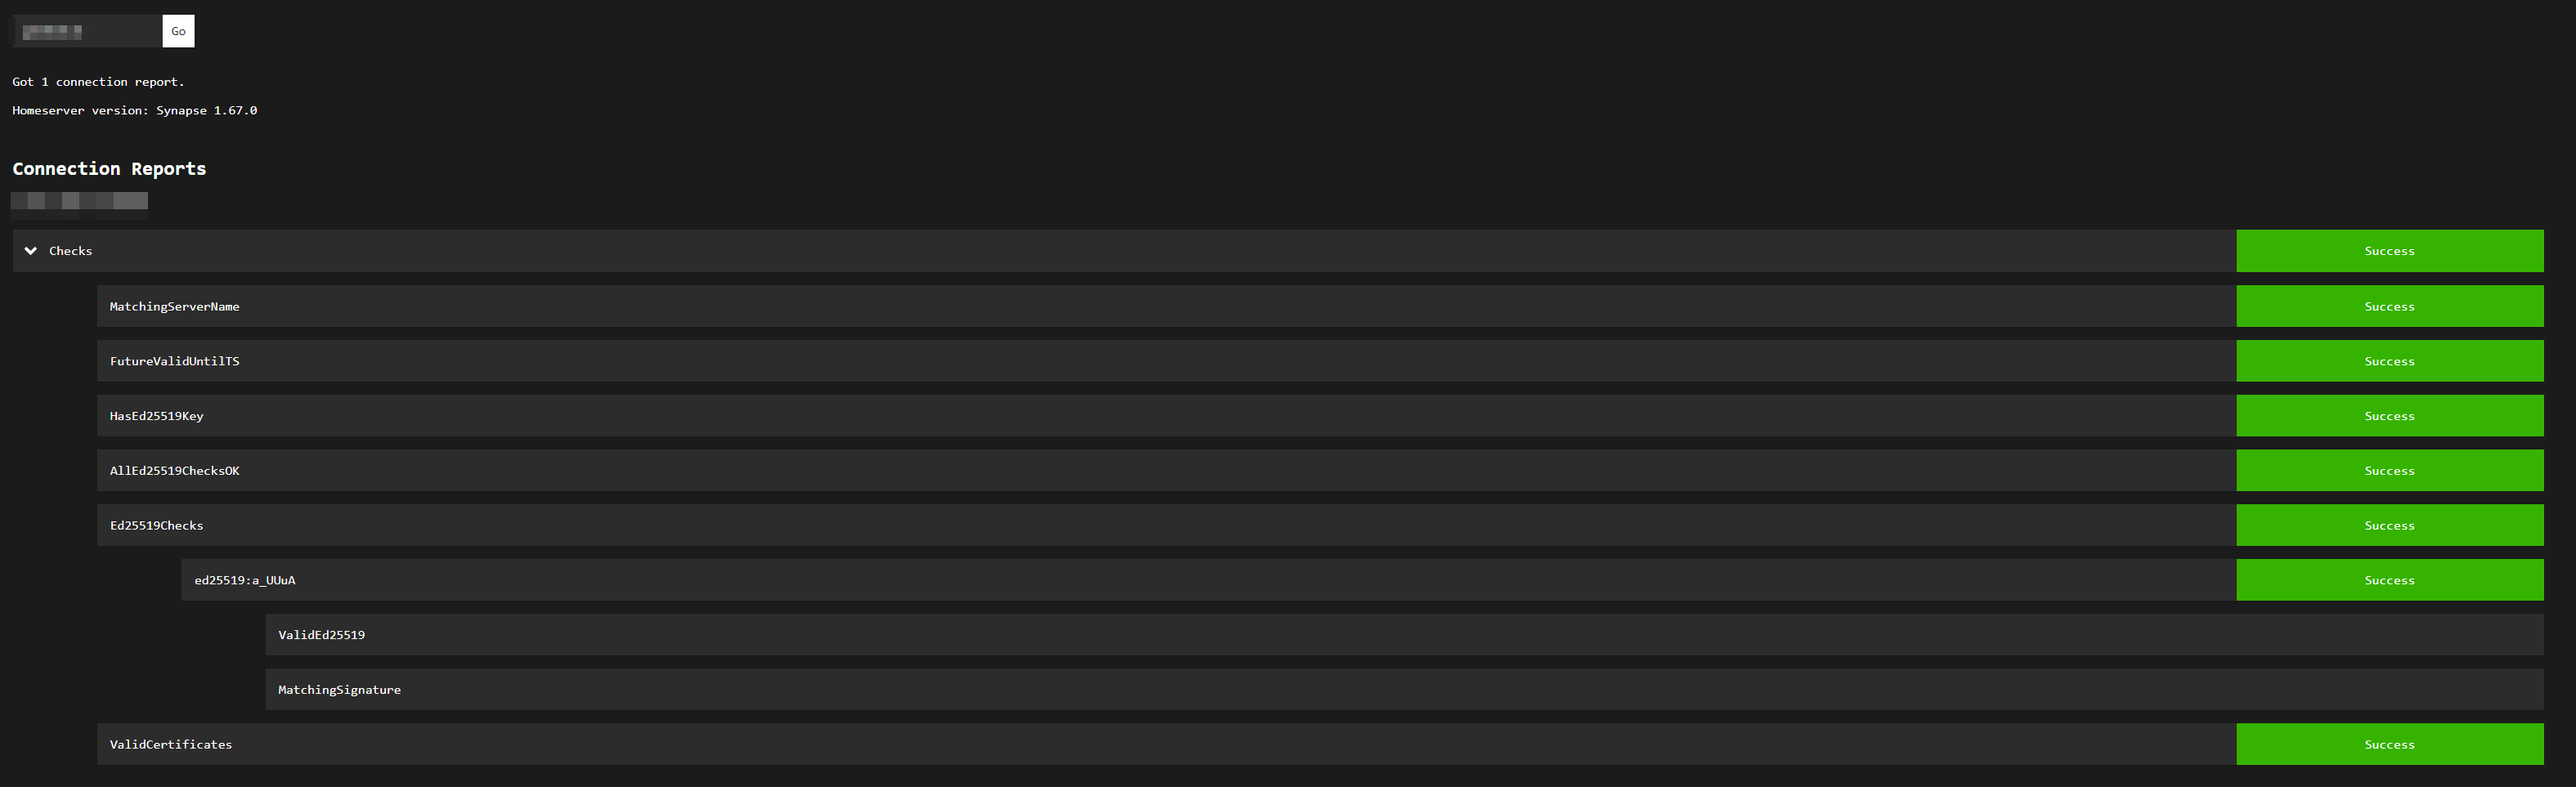
Wenn alles korrekt ist, geht ihr auf den Link, der euch ganz unten im Skript angezeigt wird:
===============================================================
 Delegation sieht korrekt aus.

 Abschliessend extern gegenpruefen (gegen die BASISDOMAIN):
   https://federationtester.matrix.org/#euredomain.deCode-Sprache: PHP (php)
Wenn alles gut ist, dann solltet ihr folgende Ausgabe sehen:
Zum Schluss könnt ihr noch einen Selbsttest durchführen:
ansible-playbook -i inventory/hosts setup.yml --tags=self-checkCode-Sprache: PHP (php)13. Benutzer anlegen
Nun legen wir unseren ersten Benutzer an. Dazu gebt ihr folgendes ein:
cd /opt/containers/matrix
ansible-playbook -i inventory/hosts setup.yml \
  --tags=register-user \
  --extra-vars='username=alice password=EIN_SICHERES_PASSWORT admin=yes'

Hier gibt es die Möglichkeit auch Benutzer ohne Admin Rechte anzulegen (admin=no)Code-Sprache: PHP (php)
14. Element Webclient nutzen
Nun nutzen wir unseren Element Webclient. Geht dazu auf folgende Seite matrix.euredomain.de
Hier sollte nun folgendes erscheinen:
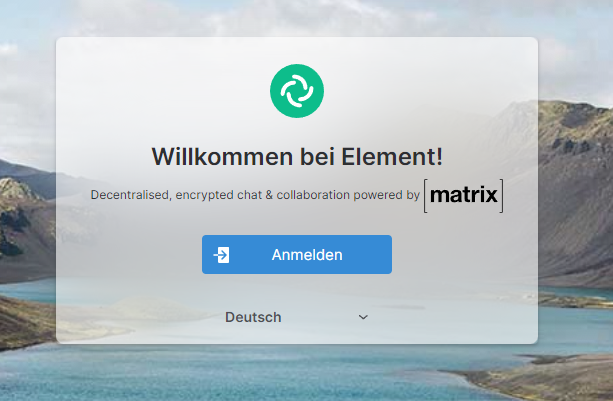
Klickt nun auf anmelden. Der Server sollte nun bereits eingetragen sein und ihr gebt einfach die Daten des Benutzers an, welchen ihr eben angelegt habt.
Wenn alles korrekt war, dann solltet ihr folgendes sehen:
15. Möglichkeiten der Benutzerverwaltung
Nun könnt ihr noch Synapse Admin zur Benutzerverwaltung installieren. Eine Anleitung dazu findet ihr hier.
Zusätzlich habe ich euch hier noch einige weitere Möglichkeiten zusammengefasst.
16. Matrix E-Mail aktivieren
Ihr könnt euren E-Mail Account hinzufügen, damit Matrix E-Mails senden kann. Dazu öffnet ihr folgende Datei. Wichtig ist, dass ihr hier das Verzeichnis entsprechend eurer Domain anpassen müsst.
nano /opt/containers/matrix/inventory/host_vars/matrix.euredomain.de/vars.ymlNun fügt ihr folgendes hinzu:
exim_relay_sender_address: "absender@euredomain.de"
exim_relay_relay_use: true
exim_relay_relay_host_name: "mail.euredomain.de"
exim_relay_relay_host_port: 587
exim_relay_relay_auth: true
exim_relay_relay_auth_username: "absender@euredomain.de"
exim_relay_relay_auth_password: "euerPasswort"Code-Sprache: CSS (css)
Nun müsst ihr noch folgenden Befehl ausführen, damit Matrix eure Einstellungen übernimmt:
cd /opt/containers/matrix
ansible-playbook -i inventory/hosts setup.yml --tags=setup-all,start
17. Matrix updaten
Updates könnt ihr sehr schnell durchführen. Dazu gebt ihr einfach folgenden Befehl ein:
cd /opt/containers/matrix
git pull
Nun wurden alle Updates heruntergeladen. Jetzt solltet ihr euch die Änderungen anschauen. Dies kann wichtig sein, falls etwas grundsätzliches Verändert wurde. Dazu gebt ihr folgendes ein:
nano CHANGELOG.mdCode-Sprache: CSS (css)Jetzt könnt ihr das Installationsskript ausführen und anschließend Matrix erneut starten.
ansible-playbook -i inventory/hosts setup.yml --tags=setup-all,start18. Matrix stoppen / beenden
Wenn ihr Matrix beenden möchtet, so gebt ihr einfach folgenden Befehl ein:
cd /opt/containers/matrix
ansible-playbook -i inventory/hosts setup.yml --tags=stop
19. Matrix deinstallieren / löschen
Wenn ihr Matrix komplett löschen wollt, so müsst ihr nur folgenden Code ausführen:
/matrix/bin/remove-allJetzt seht ihr folgenden Dialog:
WARNING! You are about to remove everything the playbook installs for matrix.euredomain.de: matrix, docker images,...
If you're sure you want to do this, type: 'Yes, I really want to remove everything!'Code-Sprache: JavaScript (javascript)
Gebt also nun “Yes, I really want to remove everything!” ein, um Matrix zu deinstallieren.
20. WhatsApp / Telegram / … Gateway
Hier findet ihr die Anleitung, wie ihr Gateways zu euren bisherigen Chat Diensten integrieren könnt. Ich habe diese Integration beispielhaft für WhatsApp und Telegram durchgeführt.






























Hallo Christian,
hast Du Erfahrung mit Matrix unter OpenMediaVault. Hier scheint es wohl Probleme zu geben. Das Standardmäßig GIT nicht installiert ist mahct ja zunächst nichts. Kann man ja nachholen. Sobald es aber mit PIP los geht kommen Warnmeldungen. Es geht da um Berechtigungen mit dem Nutzen Root die zu einem inkompatiblen Systen führen können. Ich habe das mal ignoriert mit dem Ergebins dass Ansible nicht zu instllieren ist. Schlimmer war das OMV nicht mehr funktionierte. Ich musste ein Komplettes Restore machen. Hast Du da eine Idee. Kann vielleicht deine vorherige Anleitung funktionieren. (nach Anpassung auf die neu Traefik Konfi). Danke für eine Rückmeldung.
Ich habe diese Meldung in /var/log/syslog des servers:
Daraufhin habe ich mir das Playbook genauer angeguckt. In der Datei:
wird unterschieden zwischen “ssl_dir_path” und “ssl_acme_file_name” :
Ich habe also in
die Zeilen angepasst bzw. hinzugefügt:
ich bin aktuell im urlaub. Und via wireguard zu mir nachhause. Ich komm intern auf kein Traefik.dashboard mehr. matrix verbindungen werden komplett geblockt. Webclient schreit : forbidden…
Und das seit dem debian update, Traefik.log kein error kein nichts. ( mein eigener Bouncer Bannt mich seitdem letzten update?) <- das mal schräg bin ich grad per zufall drauf gestoßen.
Die frage ist warum?
Werd jetzt mal schauen das ich das aus der Ferne umbau . Das ich zumindest wieder chatten kann :>
falls jemand das selbe problem hat. Und eine lösung parat bitte melden :F
Ich sitz aktuell paar hundertkilometer weiter im Urlaub -_-
Guten Abend und vielen Dank für die Anleitung. Leider bekomme ich einen Fehler beim installieren des Matrixservers. Folgender Fehler erscheint:
Leider finde ich ein solchen Eintrag nirgends. Kann jemand helfen? Vielen Dank
Gruß
Martin
Vielen Dank für die Anleitung, funktioniert soweit sehr gut! Da bin ich doch gleich mal Supporter via Paypal geworden 😀
 Christian könntest du bitte die Anleitung dahingehend updaten oder hier kurz antworten, wie man das am besten anstellt?
Einen kleinen Schönheitsfehler hat dieses Tutorial allerdings, und zwar die bedingte Kompatibilität mit anderen Anleitung hier auf goneuland. Wenn man z.B. wordpress, LAMP-Stack oder einen anderen Webserver (z.B. nginx) in einem anderem Stack betreibt, und auf z.B. “domain.de” (also keine Subdomain) per Traefik routet, hat man hier ein Problem mit der Federation von Matrix, da die auch über die Hauptdomain “domain.de” läuft (und nicht über die Subdomain matrix.domain.de).
Kurz zusammengefasst: In der jetzigen Fassung der Anleitung ist es nicht möglich, matrix und eine website auf “domain.de” bereitzustellen.
Vielen Dank!
EDIT:
 Christian wäre super wenn du das noch ergänzen könntest! Danke!
20 Stunden später, meine Recherche hat ergeben, dass es definitiv möglich ist:
https://github.com/spantaleev/matrix-docker-ansible-deploy/blob/master/docs/configuring-playbook-base-domain-serving.md#serving-a-static-website-at-the-base-domain
Und weiter:
https://github.com/spantaleev/matrix-docker-ansible-deploy/blob/master/docs/configuring-playbook-own-webserver.md
Die alte Anleitung lief nach der letzten Anpassung wie Butter. Bei der neuen laufe ich leider direkt wieder auf einen Fehler.
TASK [galaxy/com.devture.ansible.role.postgres : Execute Postgres managed database initialization SQL file for synapse] ***
fatal: [matrix.xxx.xxx]: FAILED! => changed=true
cmd:
– /usr/bin/env
– docker
– run
– –rm
– –user=998:1001
– –cap-drop=ALL
– –env-file=/matrix/postgres/env-postgres-psql
– –network=matrix
– –mount
– type=bind,src=/tmp/matrix-postgres-init-managed-db-user-and-role.sql,dst=/matrix-postgres-init-managed-db-user-and-role.sql,ro
– –entrypoint=/bin/sh
– docker.io/postgres:15.3-alpine
– -c
– psql -h matrix-postgres –file=/matrix-postgres-init-managed-db-user-and-role.sql
delta: ‘0:00:00.476289’
end: ‘2023-06-06 08:57:03.130014’
msg: non-zero return code
rc: 2
start: ‘2023-06-06 08:57:02.653725’
stderr: ‘psql: error: connection to server at “matrix-postgres” (172.22.0.2), port 5432 failed: FATAL: password authentication failed for user “matrix”‘
stderr_lines: <omitted>
stdout: ”
stdout_lines: <omitted>
PLAY RECAP *********************************************************************
matrix.xxx.xxx : ok=61 changed=3 unreachable=0 failed=1 skipped=69 rescued=0 ignored=0
Hat hier jemand zufällig wieder einen großartigen Einfall? Ich habe bereits 3x von vorne angefangen und laufe immer auf den gleichen Fehler.
Ich habe ein ähnliches Problem wie boba, nur mit einer anderen Fehlermeldung. Bei mir lautet sie:
Got 0 connection report. This usually means at least one error happened.
Connection Errors
Non-200 response 404 from remote serverNon-200 response 404 from remote server
DNS resultsNo SRV records found
Muss ich die SRV in den DNS-Einstellungen ergänzen? Das ist kein Problem. Aber reicht das? Laut json Report fehlen auch die Einträge in .well-known: “No .well-known found”.
Würde mich über Hilfe freuen.
Ich habe heute die Installation durchgeführt und Matrix an sich läuft. Was aber nicht funktioniert ist die Server Delegation. Der Federationstest schlägt fehl mit “Connection ErrorsGet “https://xx.xxx.xx.xx:8448/_matrix/key/v2/server”: remote error: tls: unrecognized name”
Die .well-known/matrix/server Datei finde ich nur unter matrix.meineDomain.de aber nicht unter meinerDomain.de nicht. Hat jemand ein Tipp?
Hallo Christian, da der Matrix-Server seit Installation absolut perfekt läuft. noch einmal ein DANKE an dieser Stelle.
Ein kleines Problem mit dem beschriebenen Updateprozess gibt es derzeit allerdings.
Seitens des Playbook-Erstellers wurde nun von nginx auf traefik gewechselt als Proxy. Damit bricht nun der Update-Vorgang, da weitere Parameter definiert werden müssen.
Kannst du hier eventuell in einer ruhigen Minute einen Blick darauf werfen?
Hier die Infos zum Change:
https://github.com/spantaleev/matrix-docker-ansible-deploy/blob/master/docs/configuring-playbook-own-webserver.md#traefik-managed-by-the-playbook